
全球都在给AI立规矩,你的公司跟上了吗?
梳理欧盟、中国和印度的AI监管概况,并列出企业使用AI时常见的五个合规问题,涵盖数据隐私与跨境传输等议题。
前段时间,一个做跨境电商的朋友请我吃饭。席间他兴冲冲地说,公司全面拥抱AI了:客服是AI,写文案是AI,连筛简历都是AI。
我问了他一个问题:你们收集的那些客户数据,合规吗?
他愣住了。这顿饭后面吃得就没那么开心了。
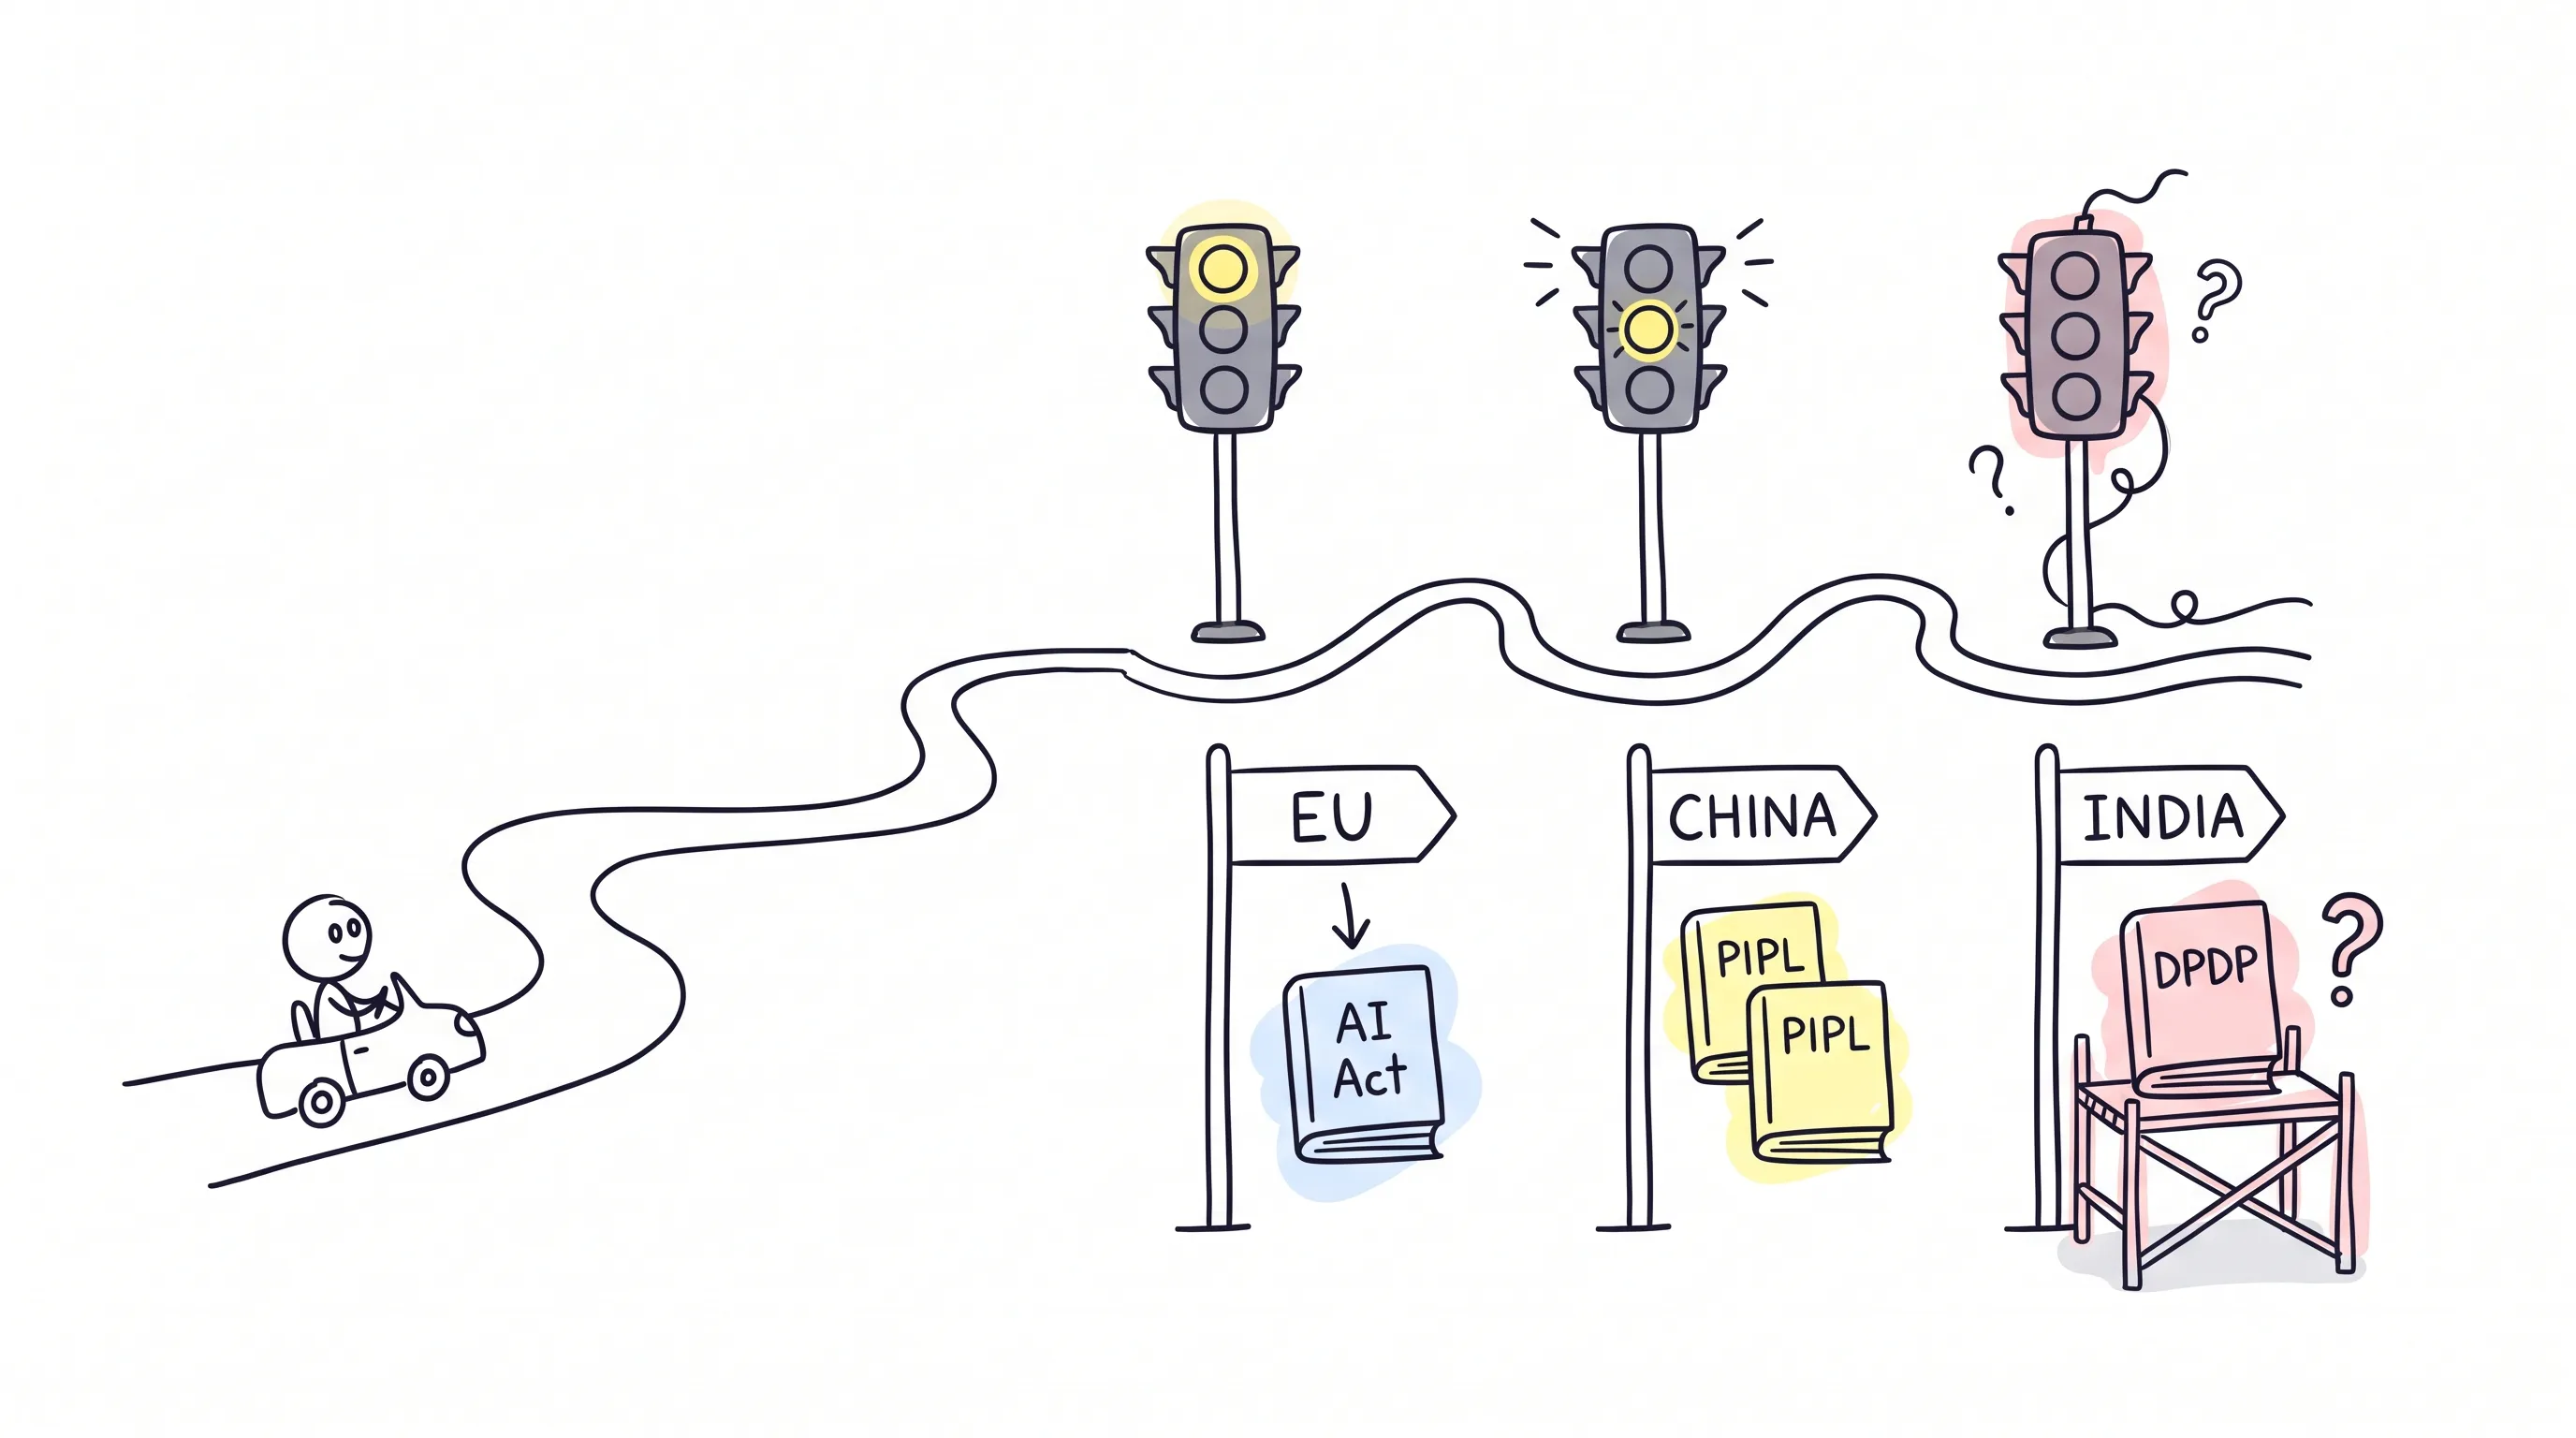
我特别理解他。AI这东西,用起来是真爽,效率蹭蹭往上涨。但很多人只顾着踩油门,忘了看红绿灯。而过去这两年,全世界的"红绿灯",正在一块儿亮起来。
欧盟:先立规矩,再上路
先说最狠的。
欧盟的《人工智能法案》,2024年8月1日已经生效了。这个法案干了一件很聪明的事:给AI分风险等级。
什么叫分风险等级?
就是不是所有AI都一个管法。你可以把它想象成交通管理:开私家车是一套要求,开校车是另一套,拉危险品的罐车,那查得最严。
AI也一样。它把AI系统分成四档:不可接受的风险、高风险、有限风险、风险很小。人脸识别、算法自动决策这类应用,被划进了"高风险"那一档,要求你在透明度、问责、公平性上做到位,一样都少不了。
而且注意,这个法案不是孤立的。它和欧盟那部著名的GDPR数据保护法是配套的。也就是说,你在欧盟用AI,既要过AI这道关,也要过数据保护这道关。两本账,得一起算。
中国:三件套已经齐了
再看中国。
说实话,中国在AI和个人信息保护上的规则体系,完整程度在全球都排得上号。PIPL(个人信息保护法)、算法推荐管理规定、生成式AI管理办法,三件套都齐了。
这三部法规划的红线清清楚楚:危害国家安全的不行,扰乱社会秩序的不行,侵犯个人权利的不行。
所以如果你的业务在中国,或者你的合作方在中国,这三件套就是必修课,不是选修课。
印度:正在路上
第三个,印度。
印度的状态和前两家不太一样:还在搭建中。2018年它出了个国家AI战略,数字个人数据保护法(DPDP法案)也在推进过程中,但到目前还没完全落地。现阶段主要靠原有的信息技术法在撑着,规则比较零散。
不过你别看它现在松。DPDP法案一旦全面实施,对AI怎么收集、怎么处理数据,影响会非常大。
现在松,不代表以后松。提前准备的人,永远是从容的。
用AI的企业,躲不开这五个问题
好,看完三大市场,我们回到你自己身上。
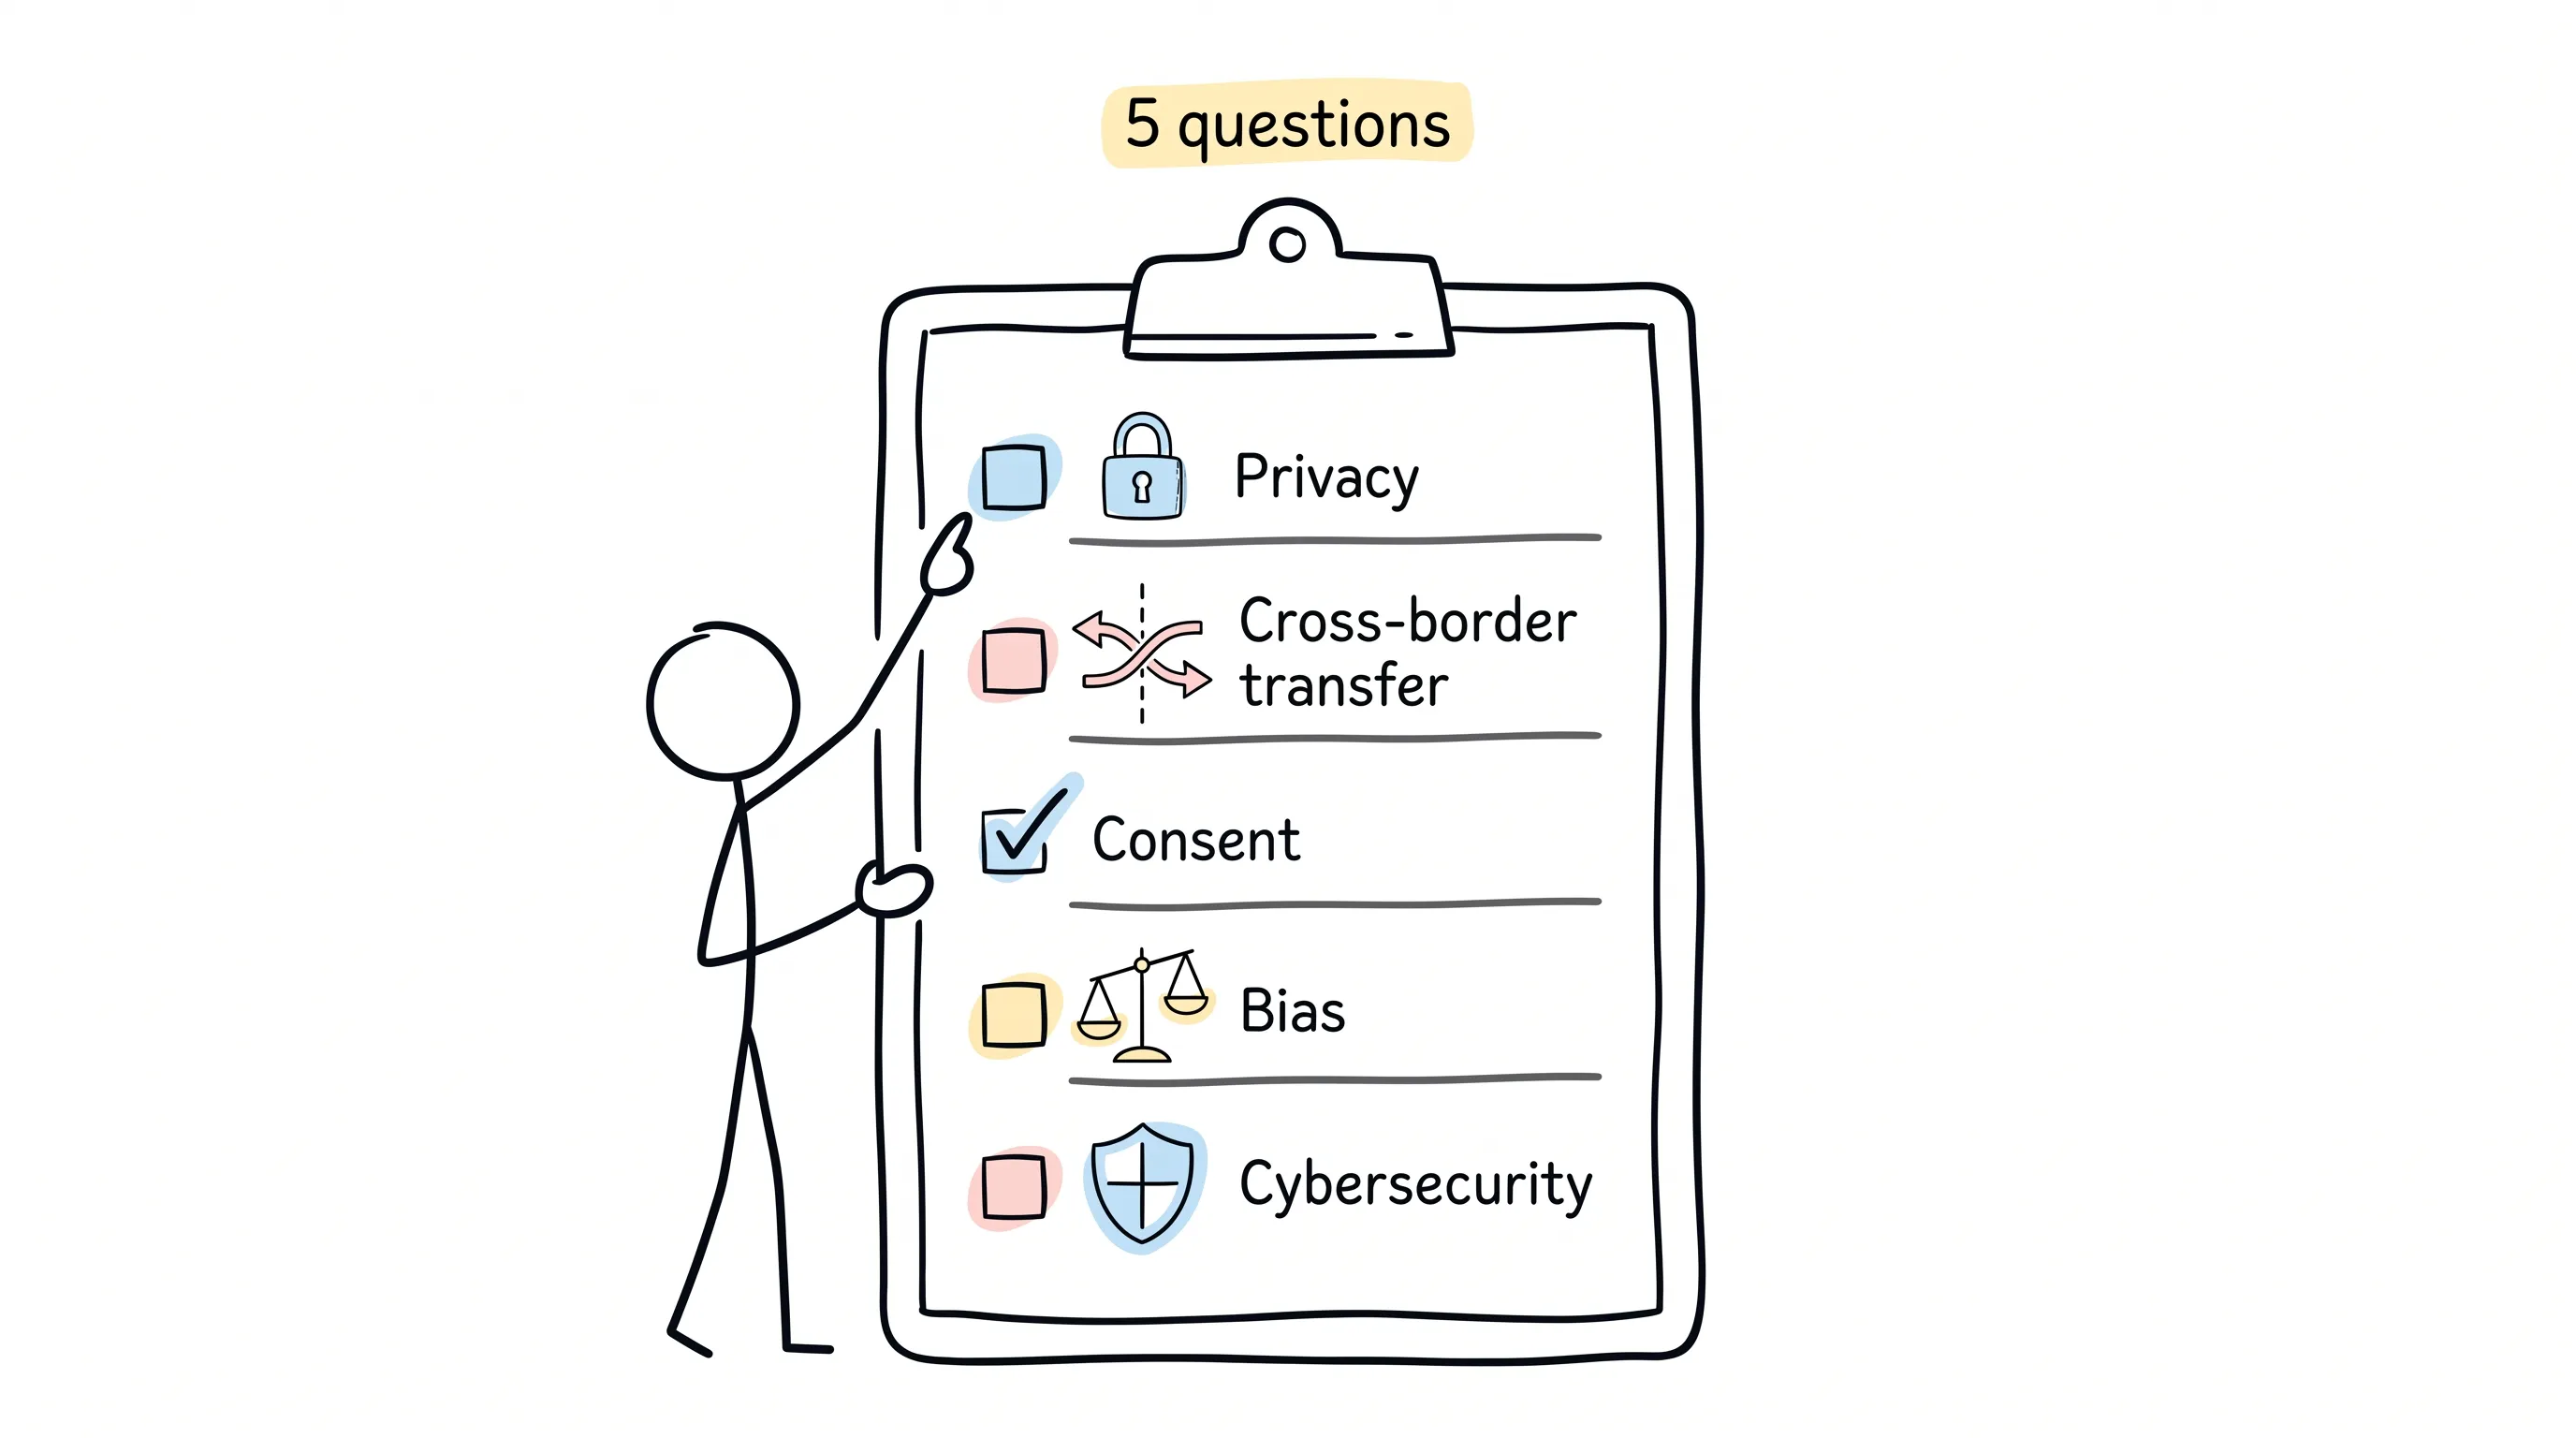
不管你在哪儿做生意,只要在公司里用AI,有几个法律问题,你几乎一定会撞上。我给你数一数。
第一,客户数据的隐私。你的AI客服、AI营销工具,天天在收集客户信息。这些信息在欧盟受GDPR管,在中国受PIPL管,在美国加州有CCPA,在印度将来是DPDP。你不是在真空中用AI,你是在法律管辖区内用。
第二,跨境数据传输。你的业务是跨国的话,数据能不能出境、存到哪儿,各国有各国的本地化要求。这道题做错一次,代价就不小。
第三,用户同意。你用AI工具收集数据之前,拿到用户明确授权了吗?很多公司就是栽在这最基础的一步。
第四,偏见和歧视。AI帮你筛简历、做信用评分、给用户画像,它可能不知不觉就把某些群体系统性地区别对待了。新的AI法规普遍要求你定期审计这些系统。机器不会道歉,但账会算到公司头上。
第五,网络安全。越依赖AI,你的攻击面就越大。那些敏感数据,一旦泄露,法律后果和商业后果一起来。
这五条,条条都不是吓唬人的。
我建议你做这几件事
那怎么办?给你几条实在的建议。
先把AI使用政策立起来。公司里谁能用AI、能用来干什么、数据怎么处理,白纸黑字写清楚。别靠默契。
然后定期做法律审计。法规在变,你的用法也在变,拿今天的规矩检查今天的系统,一年至少来一轮。
培训也别省。很多风险不是制度漏洞,是员工随手一传就泄出去的。把法律红线讲给每一个会用AI的人听。
有条件的话,成立一个AI伦理委员会。不是摆设,是真的负责审视每个AI部署的方案、盯住风险的那种。
用第三方AI服务商的,做尽调。它合规不合规,出了事是连着你的。选合作伙伴,就是选风险。
最后一条,很多人忽略:把你和客户、和第三方的合同翻出来重新看一遍。数据归谁、出了问题谁赔、责任怎么封顶、知识产权算谁的——这些条款在AI时代全都要重新过一遍。老合同,管不住新问题。
最后,说说我的看法
有人跟我说,法规这么严,会不会把创新管死了?
我不这么看。反过来想:正因为规矩清楚了,认真做事的人才有确定性。谁先在合规上把底子打牢,谁就能跑得更安心。监管看着像刹车,其实是护栏。护栏拦的不是开车,是别开出悬崖。
就像我那位朋友,那天饭局结束前他说了句让我印象深刻的话:早知道这么麻烦,一开始就该找个懂法的人问问。
我说是啊。但更好的时机,是现在。
祝你既踩得住油门,也看得见红灯。
继续阅读
相关文章

跨境生意,是时候换一套 AI 工具箱了
一篇 learn 类文章,讲解跨境电商卖家如何用 AI 工具应对语言、法规、物流、支付与欺诈五道坎,梳理翻译、库存、客服、营销、风控五格工具箱与五步上手路径,并提示转化率、CLV 等指标和过度依赖 AI 的风险。

社交媒体营销的脏活累活,正在被 AI 一件件接管
本文介绍 AI 在社交媒体营销中可承担的四类工作:受众数据分析、文案与设计创作、广告定向与创意测试、垃圾内容过滤,并提醒内容判断和数据安全仍需人工把关。

AI 都这么能干了,你的社媒营销还在纯靠人肉?
本文将 18 款常用 AI 工具按用途分为六类,覆盖用户洞察、内容生产、内容排期、评论私信、广告投放和视觉制作,并讨论个性化、趋势预测与虚拟网红等趋势。