
监管上门那天,你的营销数据经得起查吗?
一篇关于让营销数据经得起监管审查的教程:数据盘点、同意管理、数据最小化、AI 决策留档、供应商管理、用户权利响应,以及转向经用户同意的第一方数据。
咱们先做个假设。
假设你是营销负责人。手头一场 campaign 打得漂亮,转化率创新高,团队正准备复盘庆功。突然,一封监管问询函到了:用户数据是怎么收的?用户的退出请求,履行了吗?你们用的那几家第三方工具,安全标准达标吗?
你开始翻自己的 MarTech stack。翻着翻着,心里凉了半截。
答案不干净。
为什么很多团队会走到这一步?不是因为粗心,也不是胆子大。是因为合规这件事,从来就没被建进系统里。都是出了事之后,再一层层往墙上糊。
但是,2026 年,这套玩法行不通了。
监管不再满足于发指南,他们开始开罚单。加州隐私保护局 2025 年就已经动手,2026 年还在加码。欧盟那边,GDPR 把删除权(Article 17)明明白白列进了 2026 年的执法重点。
所以问题早就不是"要不要做合规",而是监管真来看的那天,你的东西经不经得起看。
什么叫"经得起看"?就是你不但做了,还能证明做了
监管现在查的,是你的流程转不转,不是你的文件在不在。
举个例子。美国的 Tractor Supply,就因为一个退出(opt-out)表单失效,被罚了 135 万美元。
注意,它被抓的点,不是偷偷追踪用户。是用户点了"退出",系统没退,而它还告诉用户:你已经退出了。
一个表单,135 万美元。这大概是世界上最贵的前端 bug。
那"能证明"具体指什么?四件事:
- 你知道自己手里有什么数据,为什么收;
- 你拿到的同意是真同意,而且说到做到;
- 你的供应商和你一个标准;
- 用户行使权利时,你接得住。
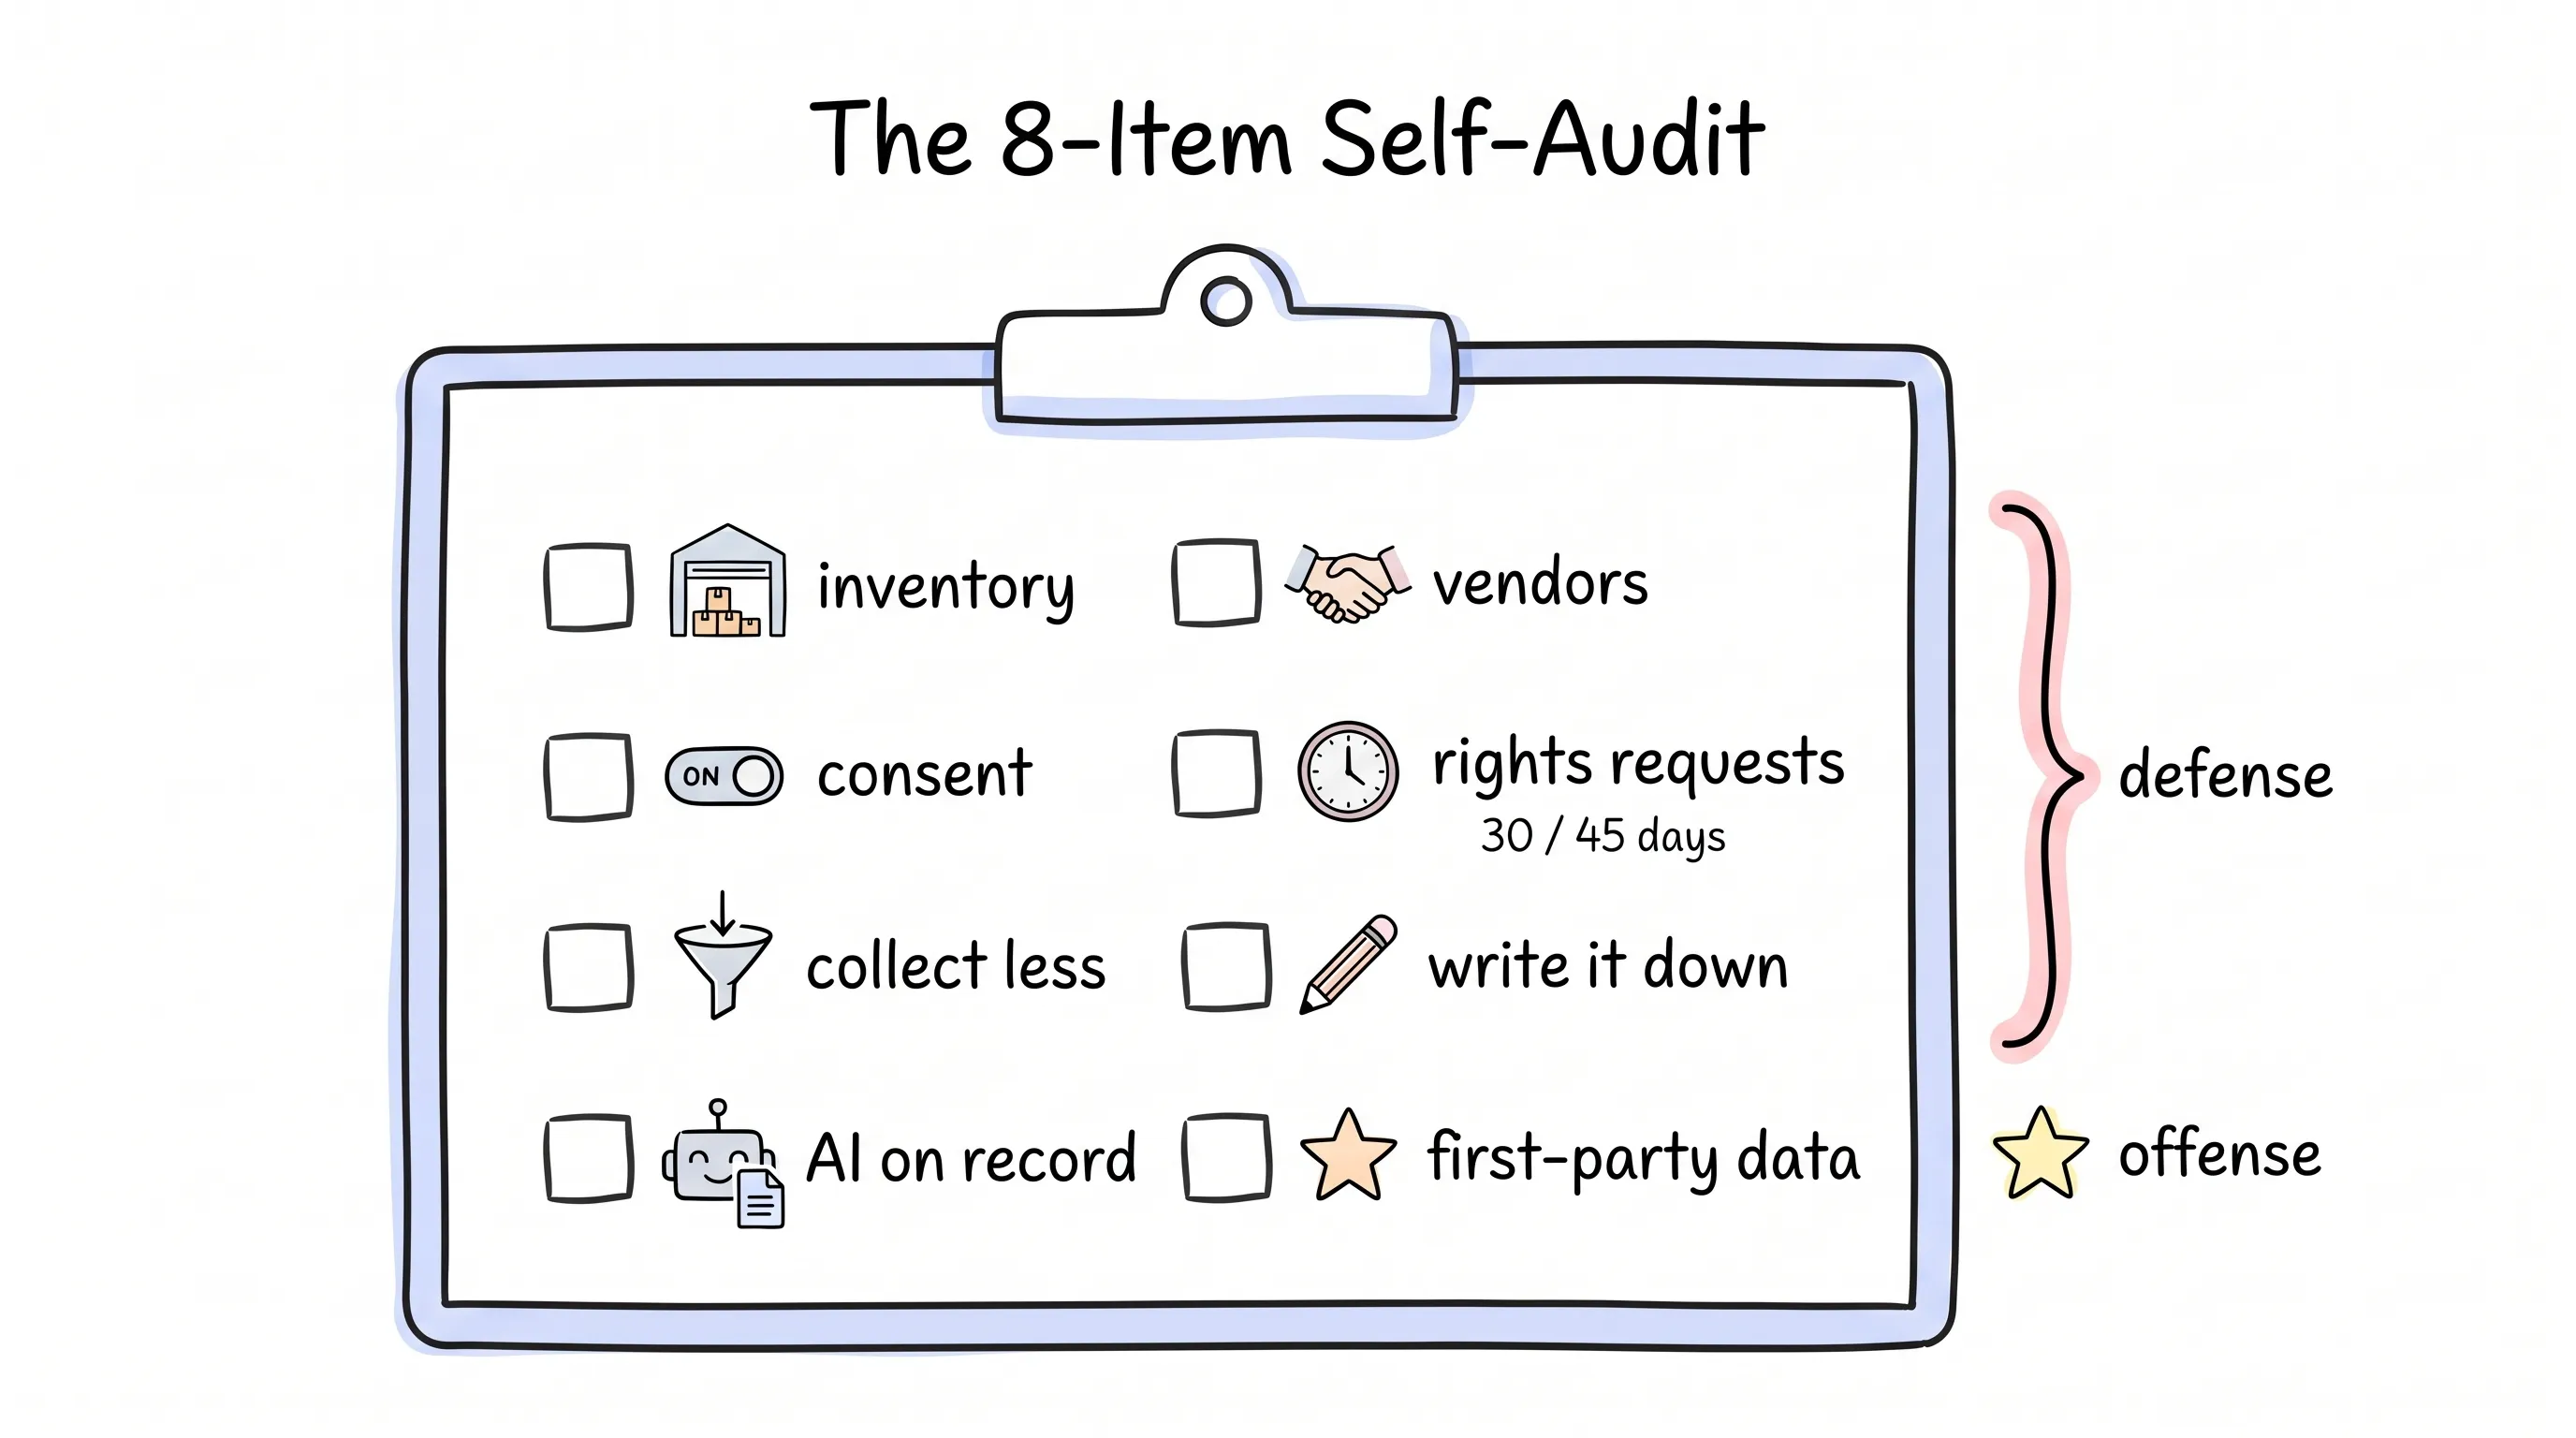
下面八件自查的事,就是围着这四件事展开的。你可以一条条过,过不下去的地方,就是你的窟窿。
从哪开始呢?从仓库说起。
第一件事:先盘点。连仓库里有什么都不知道,谈什么防盗
数据清单是所有合规动作的地基。你收的每一个数据点,是什么、为什么收、存在哪、谁能碰、留多久,都得有书面记录。
特别是"留多久"。每一类数据都要有明确的保留期限和删除时间表。为什么这么急?因为 GDPR 的删除权是 2026 年的执法重点。用户说"把我删了",你翻遍系统找不全,这就不是态度问题了,是违法。
给你一个扎心的判断标准:如果你的数据清单是两年前某个同事做的 Excel,之后再没人碰过,那它不是清单,是文物。
清单要有人管、要定期复盘,还要真的动手删掉那些"先收了再说"的数据。
第二件事:管好同意。这是自我感觉和实际状况落差最大的地方
很多团队的同意弹窗看着挺合规,一测就露馅:用户点了拒绝,追踪照跑;用户改了偏好,系统半天不更新。
为什么这块最容易出事?先说一条新规矩。
2026 年 1 月 1 日生效的 CCPA 修正案里,有条硬要求:用户浏览器发出 GPC 信号(Global Privacy Control,在浏览器层面一键拒绝追踪),你不但要自动遵守,还得给用户看一个"已收到、已处理"的可见确认。
注意"可见"两个字。后台悄悄处理了、嘴上不说,不算数。这是合规第一次要求你把动作亮给用户看。
还有一条,别踩:把"全部接受"做成绿色大按钮,把"拒绝"缩成灰色小字。这种小聪明,监管管它叫暗黑模式,是重点打击对象。而且现在的用户没那么好糊弄,谁在耍心眼,一眼就看得出来。
你的同意页面长什么样,用户就当你是什么样的人。同意体验,已经是品牌体验的一部分。
自查动作:拒绝按钮和接受按钮一样好找;每次同意都存时间戳;用户改偏好,全链路实时生效;端到端跑一遍退出流程,亲眼确认追踪真的停了。
第三件事:少收点。数据不是越多越好
这条最反直觉,但可能最值钱。
对每一个数据字段,问一个问题:它支撑哪个具体决策?答不上来,删。
"万一以后用得上呢?"这么收来的数据,就像仓库里过期的库存,占地方、要打理,着火的时候最先烧到你。
数据收得少而准,存储便宜,模型干净,监管问起来好回答,真泄露了,暴露面也小。GDPR 把数据最小化写成法律要求,但对做生意的人来说,这就是一道简单的算术题。
一句话:收你要用的,删你不用。
第四件事:给你的 AI 立档
你的 stack 里,有多少算法在对单个客户做决策?线索评分、用户分层、预测性定向,都算。
2026 年,它们有了新的文档要求。欧盟 AI 法案已于 2026 年 8 月全面落地执行。加州的新规则要求,用自动化决策技术处理重大决策,部署之前就得完成正式的风险评估,写成文档。
什么叫重大决策?碰到雇佣、住房、金融、教育、医疗这些领域的,都算。
自查动作:把参与决策的算法列个名单;风险评估文档是在部署前做的,不是事后补的;测过模型对特定人群有没有偏差;训练数据、测试方法、准确率评估都有据可查;用户能申请人工复核。
第五件事:管住你的供应商
你装修请了施工队,房子着火了,消防找的是你,不是施工队。
数据也一样。监管只认一个责任方:数据控制者,也就是你。供应商把你的客户数据搞砸了,罚单开给你。
所以,每一家碰得到客户数据的供应商,你都得心里有数:签数据处理协议(DPA)了吗?协议符合现行的 GDPR 和 CCPA 标准吗?过去 12 个月做安全问卷了吗?对方说的加密、访问控制、应急响应,你验证过吗?你的数据在他们手里,会不会被转卖、被二次共享?合同到期了,权限收回来没有?
别嫌烦。对供应商就三个动作:问狠一点,核实一遍,把答案留档。
第六件事:接得住用户的权利请求
用户有权查看、更正、删除自己的数据,也有权把它带走。这不是姿态,是带时钟的义务。
GDPR 给 30 天,CCPA 给 45 天。
什么叫接不住?一个请求拖了 90 天才回,删的时候还漏了两个系统。就算你主观上是好意,在监管眼里,这就是失败。
自查动作:申请入口清晰可见;有书面的跨系统查找流程;删除能落到第三方供应商头上,并且能确认删干净;每次请求和响应都留日志。顺便问自己一句:过去六个月,这套流程端到端演练过吗?
第七件事:把你做过的工作,写下来
面对监管问询最从容的公司,都有一个共同点:拿得出工作过程。
该有的东西:GDPR 第 30 条要求的处理活动记录(RoPA),每一项都写明法律依据;高风险处理开始前的书面风险评估;数据泄露 72 小时通知流程;收入超过 5000 万美元的,再确认一下网络安全审计认证的时间线。
文档不是文书工作。被查的那天,能替你说话的,只有你写下来的东西。
第八件事:换个粮仓,攒自己的数据
前七件都是防守。最后一件,是进攻。
在一个合规的营销体系里,第三方 cookie 基本出局了。还指望跨站追踪的团队,等于在一片正在被执法拆掉的地基上盖楼。
往哪转?往用户同意过、主动交给你的第一方数据转。
这不是吃亏,是划算的买卖。Cisco 做过调研,95% 的企业表示,隐私上的投入回报盖过了成本,最常见的两条理由是数据质量更好、监管风险更低。
经同意收来的第一方数据,是你自己的资产。浏览器更新封不掉它,法规改版淘汰不了它,时间越久越值钱。具体做法也不神秘:给用户一个明确的价值交换;用渐进式画像,别一上来就要全部;数据到手立刻让用户看到好处;再试试零方数据,比如做个偏好小测验,让用户把兴趣自己告诉你。
清单过完了,怎么用
三步。
第一,把八件事过一遍,每条你不敢勾的,画出来。那就是你的合规路线图。
第二,按风险排优先级。同意管理和供应商协议暴露最大,文档和权利响应紧随其后。
第三,每件事给一个有名字的负责人。注意,是一个人,不是委员会。清单谁更新、问卷谁催、退出流程谁测,都得落到人头上。
节奏这样定:风险最高的几项,一季度看一次;全量自查,一年一次。合规不是装修,交钥匙就完事。它是物业,得天天有人值班。
对了,还有一句。如果你发现,自己的 stack 连一次干净的自查都跑不顺,查不齐、对不上、说不清,那问题可能不在流程,在架构。系统从设计那天起就没打算让数据被说清楚,流程再勤奋也补不上。
回到那封问询函
那封信什么时候来,没人知道。但它来的时候会问什么,你现在已经知道了。
合规这门课,提前自学的成本,永远低于被监管补课的价格。
更祝你,永远接不到那通问询电话。
继续阅读
相关文章

跨境生意,是时候换一套 AI 工具箱了
一篇 learn 类文章,讲解跨境电商卖家如何用 AI 工具应对语言、法规、物流、支付与欺诈五道坎,梳理翻译、库存、客服、营销、风控五格工具箱与五步上手路径,并提示转化率、CLV 等指标和过度依赖 AI 的风险。

社交媒体营销的脏活累活,正在被 AI 一件件接管
本文介绍 AI 在社交媒体营销中可承担的四类工作:受众数据分析、文案与设计创作、广告定向与创意测试、垃圾内容过滤,并提醒内容判断和数据安全仍需人工把关。

AI 都这么能干了,你的社媒营销还在纯靠人肉?
本文将 18 款常用 AI 工具按用途分为六类,覆盖用户洞察、内容生产、内容排期、评论私信、广告投放和视觉制作,并讨论个性化、趋势预测与虚拟网红等趋势。