
一个月,34个动作:全球隐私监管正在收网
梳理了一个月内全球多个国家和地区的隐私监管动态,包括罚单、新法和指引,涵盖美洲、欧非与亚洲。文章强调数据合规已成为企业绕不开的门槛。
前阵子我翻各国的监管动态,翻到今年5月1日那天,人愣住了。
就这一天,意大利、德国、欧盟、中国、韩国、越南、新西兰、孟加拉国,八个国家和地区同时出手。
有的发新规,有的开罚单,有的出指引,有的干脆立了部新法。
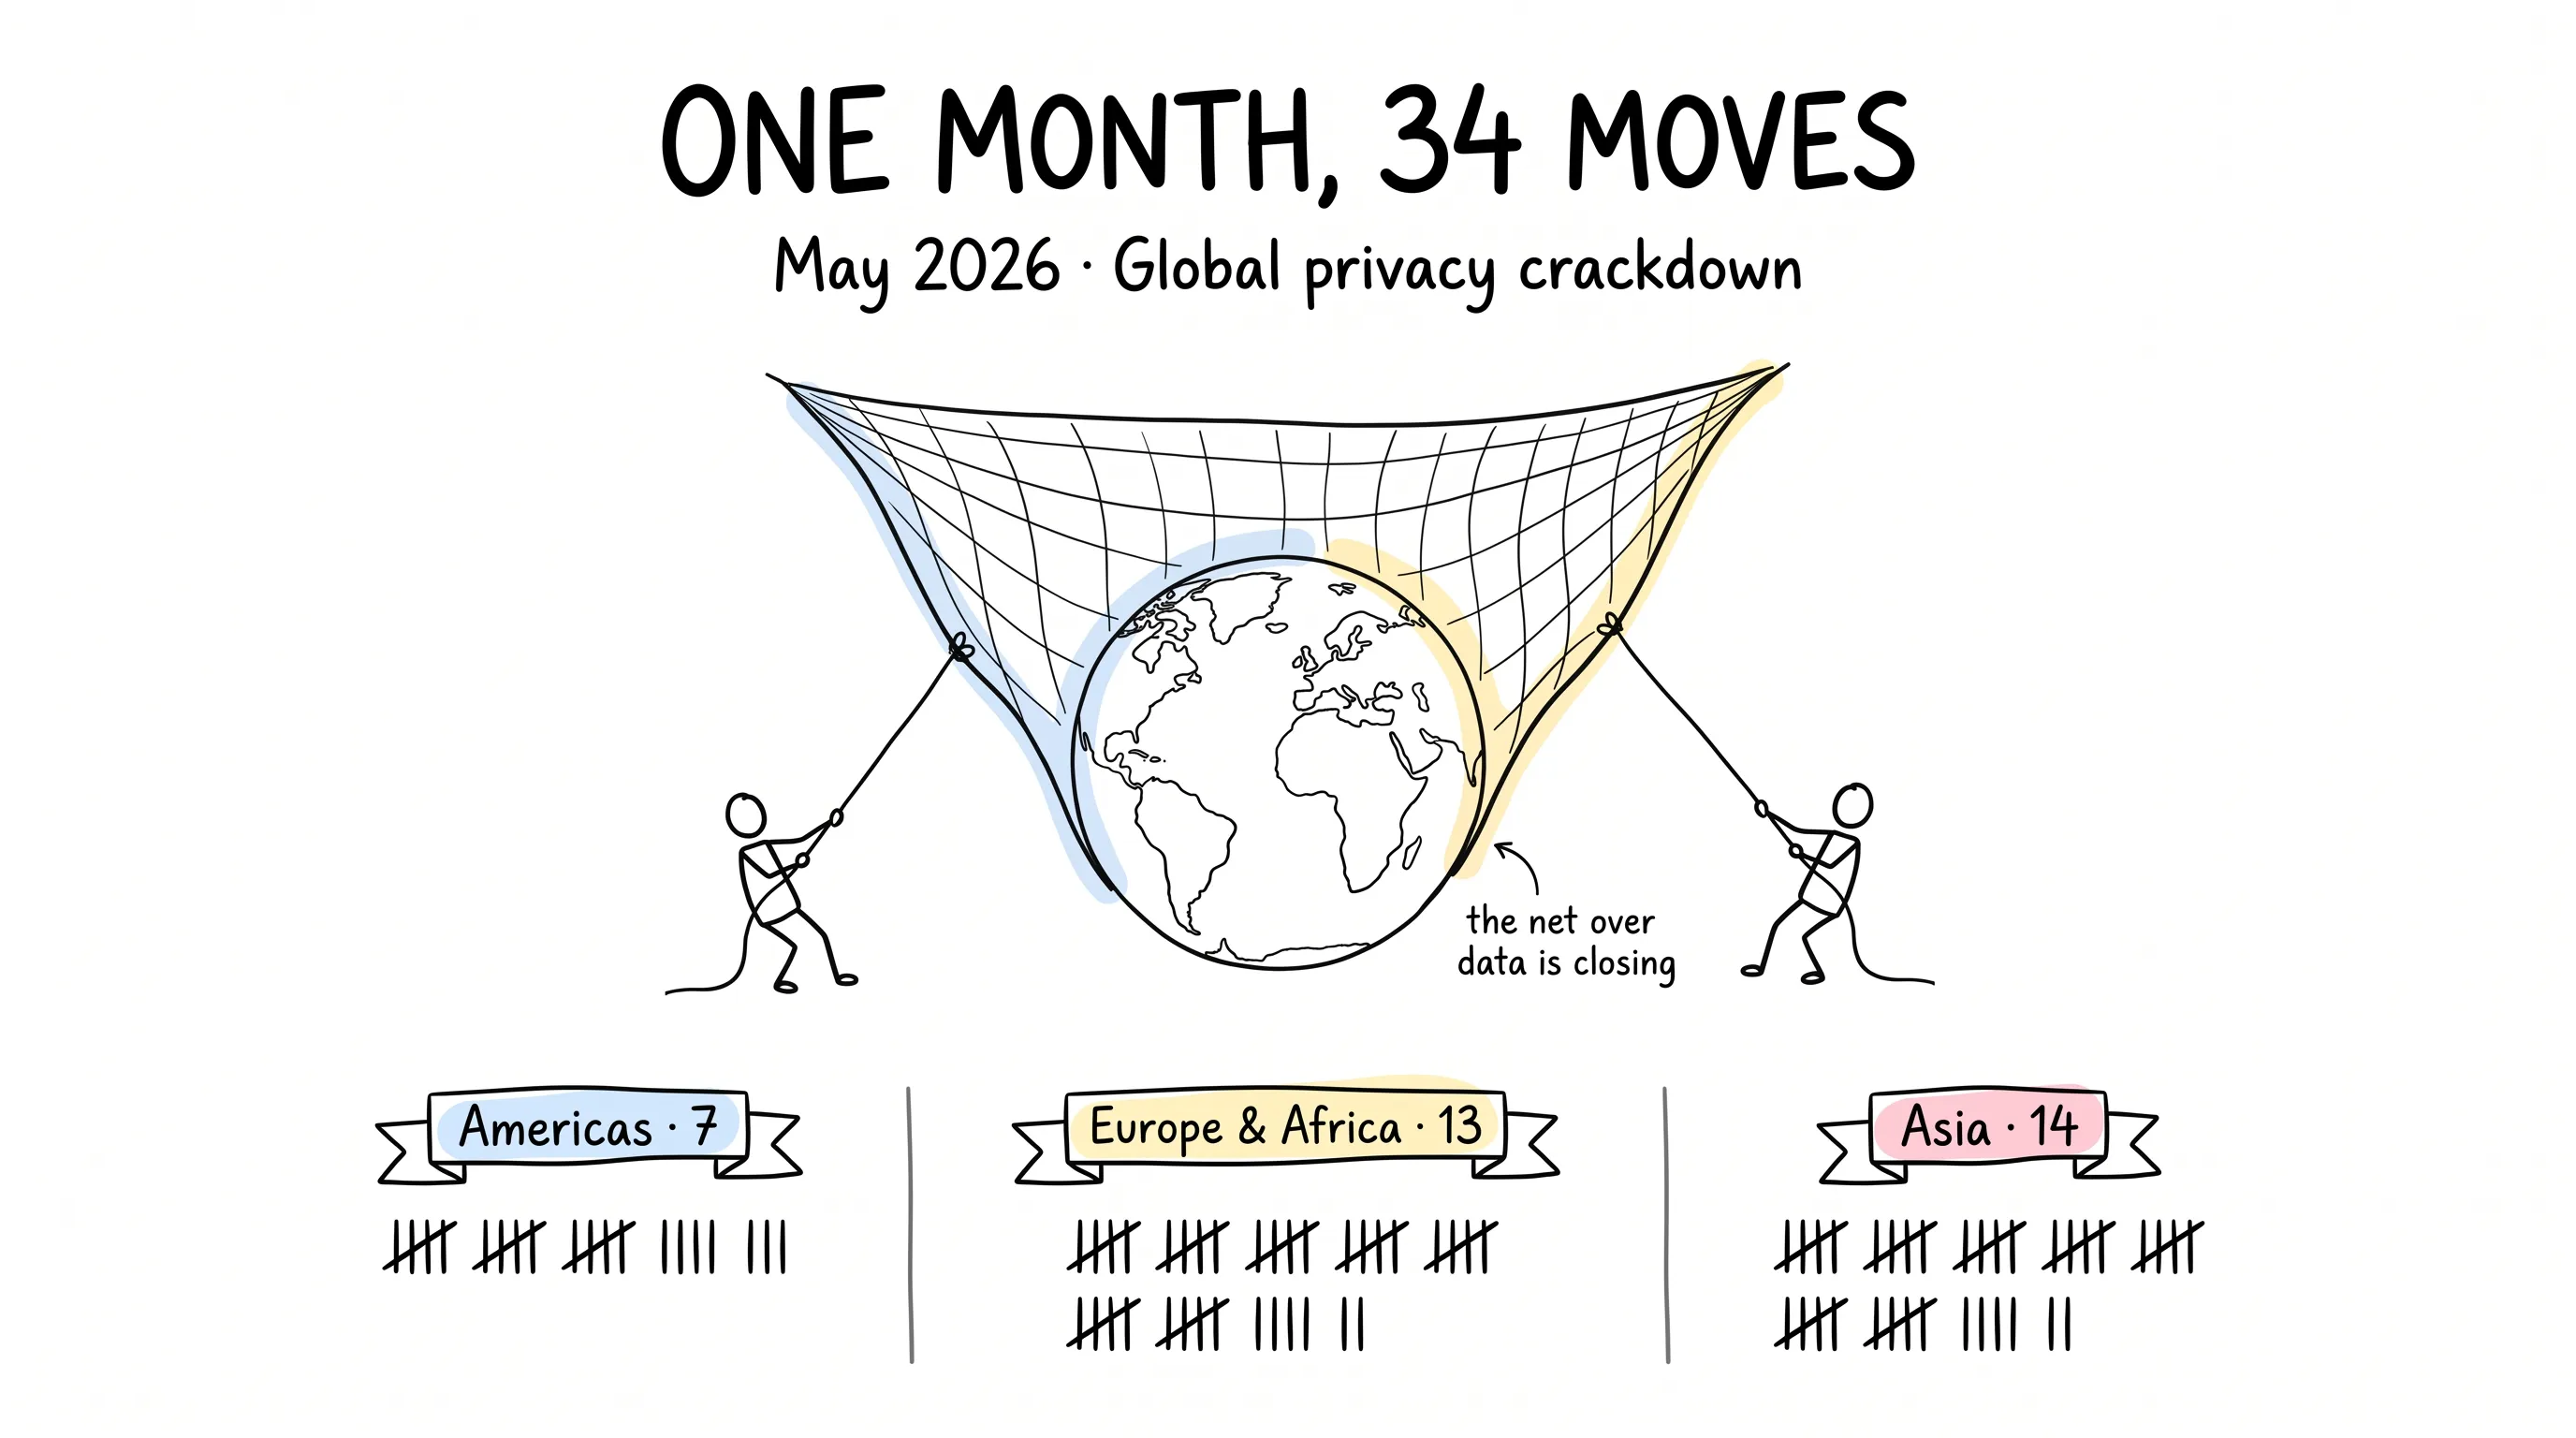
我把整个5月捋了一遍,算了个总账:美洲7个关键动作,欧洲和非洲13个,亚洲14个。
加起来,34个。
天呐。
这已经不是零敲碎打,这是一场全球同步的收网。
收谁的网?收数据的网。你的数据,我的数据,所有人的数据。
先看美洲:罚单是真的会开的
什么叫数据经纪?
说白了,就是有人专门收集你的数据,再转手卖给别人。你跟买家素未谋面,但买家对你的了解,可能比你自己还深。
5月8日,加州总检察长和通用汽车达成1275万美元的和解,案由就是这件事:倒卖司机的敏感地理位置数据。
你想想看:你开着车,以为方向盘握在自己手里。实际上,你的每一条出行路线,都被打包卖了出去。
这笔钱对通用不算大出血,但信号很清楚:倒卖数据的生意,监管开始挨个上门了。
同月,德州总检察长也和LG电子达成和解。以后LG想收集电视观看数据,必须先拿到用户的明确同意。你看什么节目、看到几点,不再是厂商的免费原料。
康涅狄格州把目光投向了孩子。5月22日,州总检察长对Roblox启动调查,查年龄验证,也查内容审核。平台面对的是未成年人,你就得证明自己拦得住不该进来的人。
还有一笔旧账。5月28日,加州总检察长Rob Bonta起诉了Chrome Holding Co.,理由是2023年那场数据泄露中,用户的基因数据没被保护好。
密码泄露了可以改。基因数据泄露了,改不了。
美洲这个月还有一件不响、但更值得盯的事:众议院能源和商务委员会推出了《安全数据法案》,想给消费者数据权利立一个全国统一标准。同一天,加州隐私保护局写信反对,理由是它会削弱州一级已有的保护。
联邦想统一,州想保住自己的高标准。但州的脚步不会等。5月29日,康涅狄格州州长签署参议院第4号法案,把数据经纪正式写进了本州隐私法。
再看欧非:一个没关的邮箱,赔了17.6万欧
欧洲5月最有意思的罚单,不是金额最大的那张。
5月12日,比利时数据保护局一天开两张。其中一张,17.6万欧,罚一家科技公司:员工离职之后,前员工的邮箱一直没关。
一个邮箱,六位数的风险。
你品品这笔账。关邮箱,点几下鼠标的事;不关,17.6万欧。世上最贵的成本,往往就是那些顺手就能做、但没人做的小事。
另一张,12万欧,给了Isabel SA:过度收集数据,还丢了自己作为数据处理者的资格。
欧洲这个月的关键词,其实是"同意"。
意大利的数据保护机构Garante出了新规:邮件里的追踪像素,那种你在收件箱里根本看不见的小东西,必须先拿到自由、具体的同意才能用。拉脱维亚的数据保护机构DVI发了指南,话说得更直白:把退出cookie的路径做得九曲十八弯,就是对用户自由的侵犯。
什么叫同意疲劳?
就是"同意"按钮按得太多,按到人麻木。人一麻木,同意就不再是同意了,成了条件反射。
所以英国ICO提的建议乍一看反常,细想很对:低风险广告,别再搞一刀切的同意,该简化就简化。
看懂这里的门道了吗?同意按得太滥,真正的同意就失效了。
同意越稀缺,就越真实。给"同意"减压,是为了让它重新值钱。
但别误会,ICO对大平台一点不软。5月19日,它给英国企业下了最后通牒:一个月内,把正式的数据保护投诉处理流程建起来,这是新法的要求。5月21日,它又公开表态:对TikTok、X这些社交巨头的年龄核验措施,完全没有信心。
从友好沟通转向法律行动,这个口径,已经挑明了。
欧洲还干了几件长远的事。法国CNIL给AI信用评分定了路线图,其中一条特别狠:社交媒体数据,不许用作评分来源。意大利竞争监管机构AGCM结束了对DeepSeek、Nova AI和Mistral的调查,三家的承诺是:就AI幻觉给出清晰警告。德国BSI拿出了C3A框架,守数字主权。欧盟委员会则在催成员国:年底前,把隐私安全的年龄核验工具铺开。
剩下两笔是"软动作"。汉堡的数据保护专员就欧盟法院的Wirtschaftsmedien案出了指引:在线服务在GDPR下就是数据控制者。欧洲数据保护委员会(EDPB)就芬兰的GDPR认证机构资质要求发表意见,免得整个欧洲经济区各唱各的调。
亚洲:韩国把罚金写成了公式
亚洲这个月的主旋律,是把制度焊死:建框架、定时限、算罚金。
最值得琢磨的是韩国。
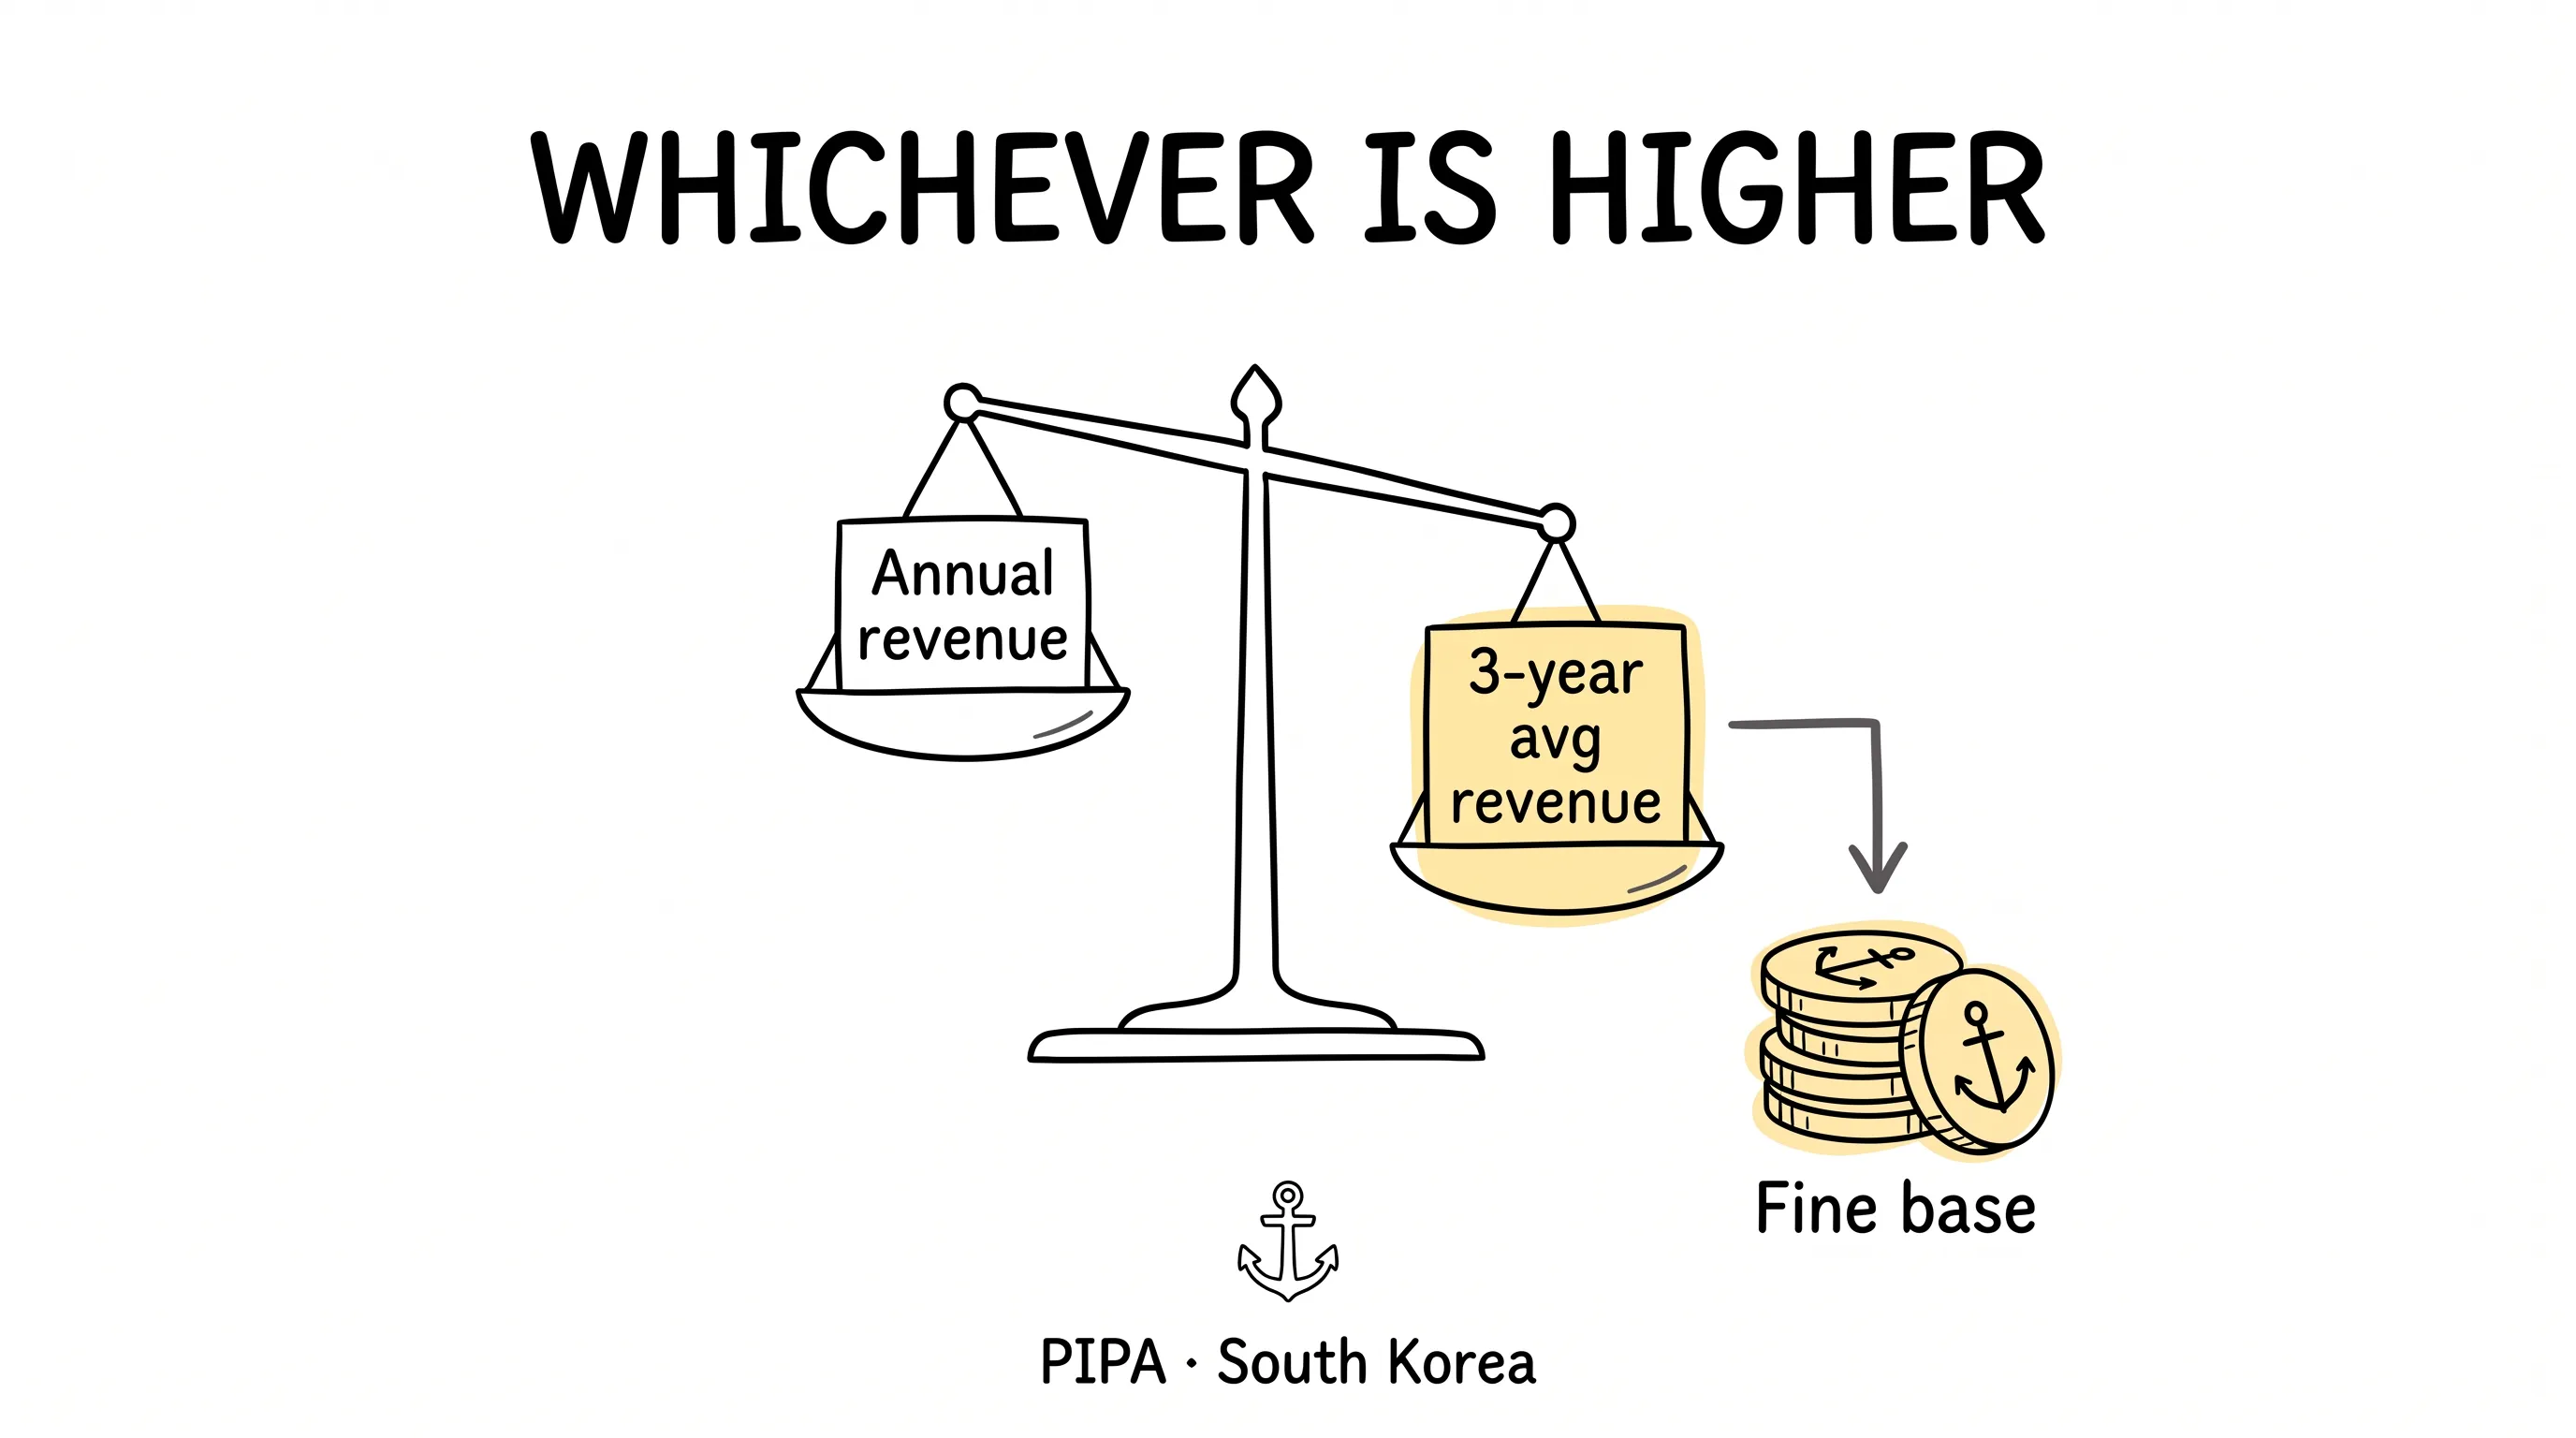
5月18日,韩国宣布大修《个人信息保护法》(PIPA),里面藏着一个很狠的公式:行政罚款的基数,按公司年收入和三年平均收入算,哪个高,按哪个。
这是什么概念?
罚款的锚,钉在了你的真实体量上。收入怎么波动、账怎么调,都躲不掉。
罚单也没停过。韩国通信委员会KCC罚了Lot Card,连接信息和登记号码没加密,酿成大规模泄露。韩国个人信息保护委员会PIPC罚了Forum Sanjo Development 5.539亿韩元:安全疏忽、泄露上报拖延、数据超期留存,数罪并罚。月底,PIPC又对包括行政安全部在内的五家机构,开出5.586亿韩元的处罚。
连政府部门都不豁免。
韩国还在搭长久的架子。PIPC宣布按风险分级的数据检查框架,高风险行业优先查;同时把隐私设计直接写进了法律。什么叫隐私设计?就是在写第一行代码的时候,就把数据怎么收、怎么用、怎么删想清楚,别等出了事再打补丁。
中国的动作也很密。5月1日起,金融产品的线上营销收紧,拿数据做AI定向,得先过客户授权这一关。月中,TC260一口气发布10项网络安全国家标准。月底,工信部通报31个应用和SDK:违规收集、超范围使用个人信息。
周边也没闲着。菲律宾定了死线:数据泄露的完整报告,5天内必须交齐。越南连出两招,88号法令把终身学习档案数据接进国家数字身份平台,国会又通过电子商务法。新西兰的隐私原则3A生效,间接收集来的第三方数据,透明度义务大幅加码。澳大利亚在Canvas学习平台全球安全事件后发声,提醒企业分清州和联邦的管辖义务;OAIC又更新了APP 3的指引,收紧数据最小化。
最值得一提的是孟加拉国。
5月1日,孟加拉国正式通过《2026个人数据保护法》,域外适用,罚则最高500万塔卡。
又一片人口大地,立起了自己的数据保护法。这张地图上,空白地带越来越少了。
接下来,盯这几件事
5月底还挂在台面上的事,值得放进你的观察清单。
韩国在提议更狠的执法:罚金加码,举报人拿奖励,企业责任扩大。台湾地区就非政府机构的网络安全要求,开了公开咨询。欧洲这边,数字权利组织NOYB盯上了LinkedIn:把部分个人数据的访问锁进付费墙,这个做法被正式挑战了;爱尔兰DPC则对Shine的数据出境中国启动调查。美国那边,加州SB 923在推进更大的删除权,路易斯安那的隐私法案离生效只差一步。
透明、问责、儿童保护、数据经纪、AI用数据的边界。
5月这34个动作,说白了都在回答同一个问题:数据的权力,到底归谁。
最后
回到5月1日那一天。八个国家和地区,同一天出手。
我一开始以为是巧合。捋完34个动作才明白,这是共识。
在数据这件事上,合规不是成本,是门票。没有门票,生意再大也上不了场。
祝你的数据,只属于你自己。也祝你的公司,永远不需要从罚单上,认识这些机构的名字。
继续阅读
相关文章

跨境生意,是时候换一套 AI 工具箱了
一篇 learn 类文章,讲解跨境电商卖家如何用 AI 工具应对语言、法规、物流、支付与欺诈五道坎,梳理翻译、库存、客服、营销、风控五格工具箱与五步上手路径,并提示转化率、CLV 等指标和过度依赖 AI 的风险。

社交媒体营销的脏活累活,正在被 AI 一件件接管
本文介绍 AI 在社交媒体营销中可承担的四类工作:受众数据分析、文案与设计创作、广告定向与创意测试、垃圾内容过滤,并提醒内容判断和数据安全仍需人工把关。

AI 都这么能干了,你的社媒营销还在纯靠人肉?
本文将 18 款常用 AI 工具按用途分为六类,覆盖用户洞察、内容生产、内容排期、评论私信、广告投放和视觉制作,并讨论个性化、趋势预测与虚拟网红等趋势。