
营销团队正在用 AI 裸奔:5 把椅子,3 组拷问,11 个问题
面向营销团队的 AI 治理指南,提出由五个席位组成的跨部门委员会,以及在 AI 工具上线前需回答的三组共十一个问题。内容涵盖数据处理、版权核查、人工审核留痕,以及低风险与高风险工具分开审批的两条车道机制。
上周,凌晨一点半,一个做营销的老朋友给我发消息。
他说,部门里 AI 用得飞起:文案让 AI 写,图让 AI 画,投放让智能体自己跑。效率高到他自己都有点发慌。
我问他,慌什么?
前两天,AI 生成的一张图,跟一位插画师两年前的作品几乎一模一样,对方找上门了,法务介入了。更吓人的是,团队平时喂给工具的客户资料,没人知道工具那边是怎么处理的。
他说完,自己后背发凉:全公司用 AI 最凶的部门,是全公司最没人看着的部门。
我听完,只回了他一句话:你们缺的不是工具,是一个管工具的机制。
先想清楚:这事为什么不能营销自己拍板?
什么叫 AI 治理?
说白了,就是定一件事:谁有权决定,哪些 AI 能用、怎么用、用到哪条线为止。
那为什么不能营销部门自己拍板?因为用 AI 的风险,长在别人的地盘上。
版权的账,法务才算得清。数据的账,安全团队才看得懂。隐私的账,各国法律各有各的说法。让营销审自己,等于让学生改自己的考卷。
所以,得有一个跨部门的委员会。人,要坐满。
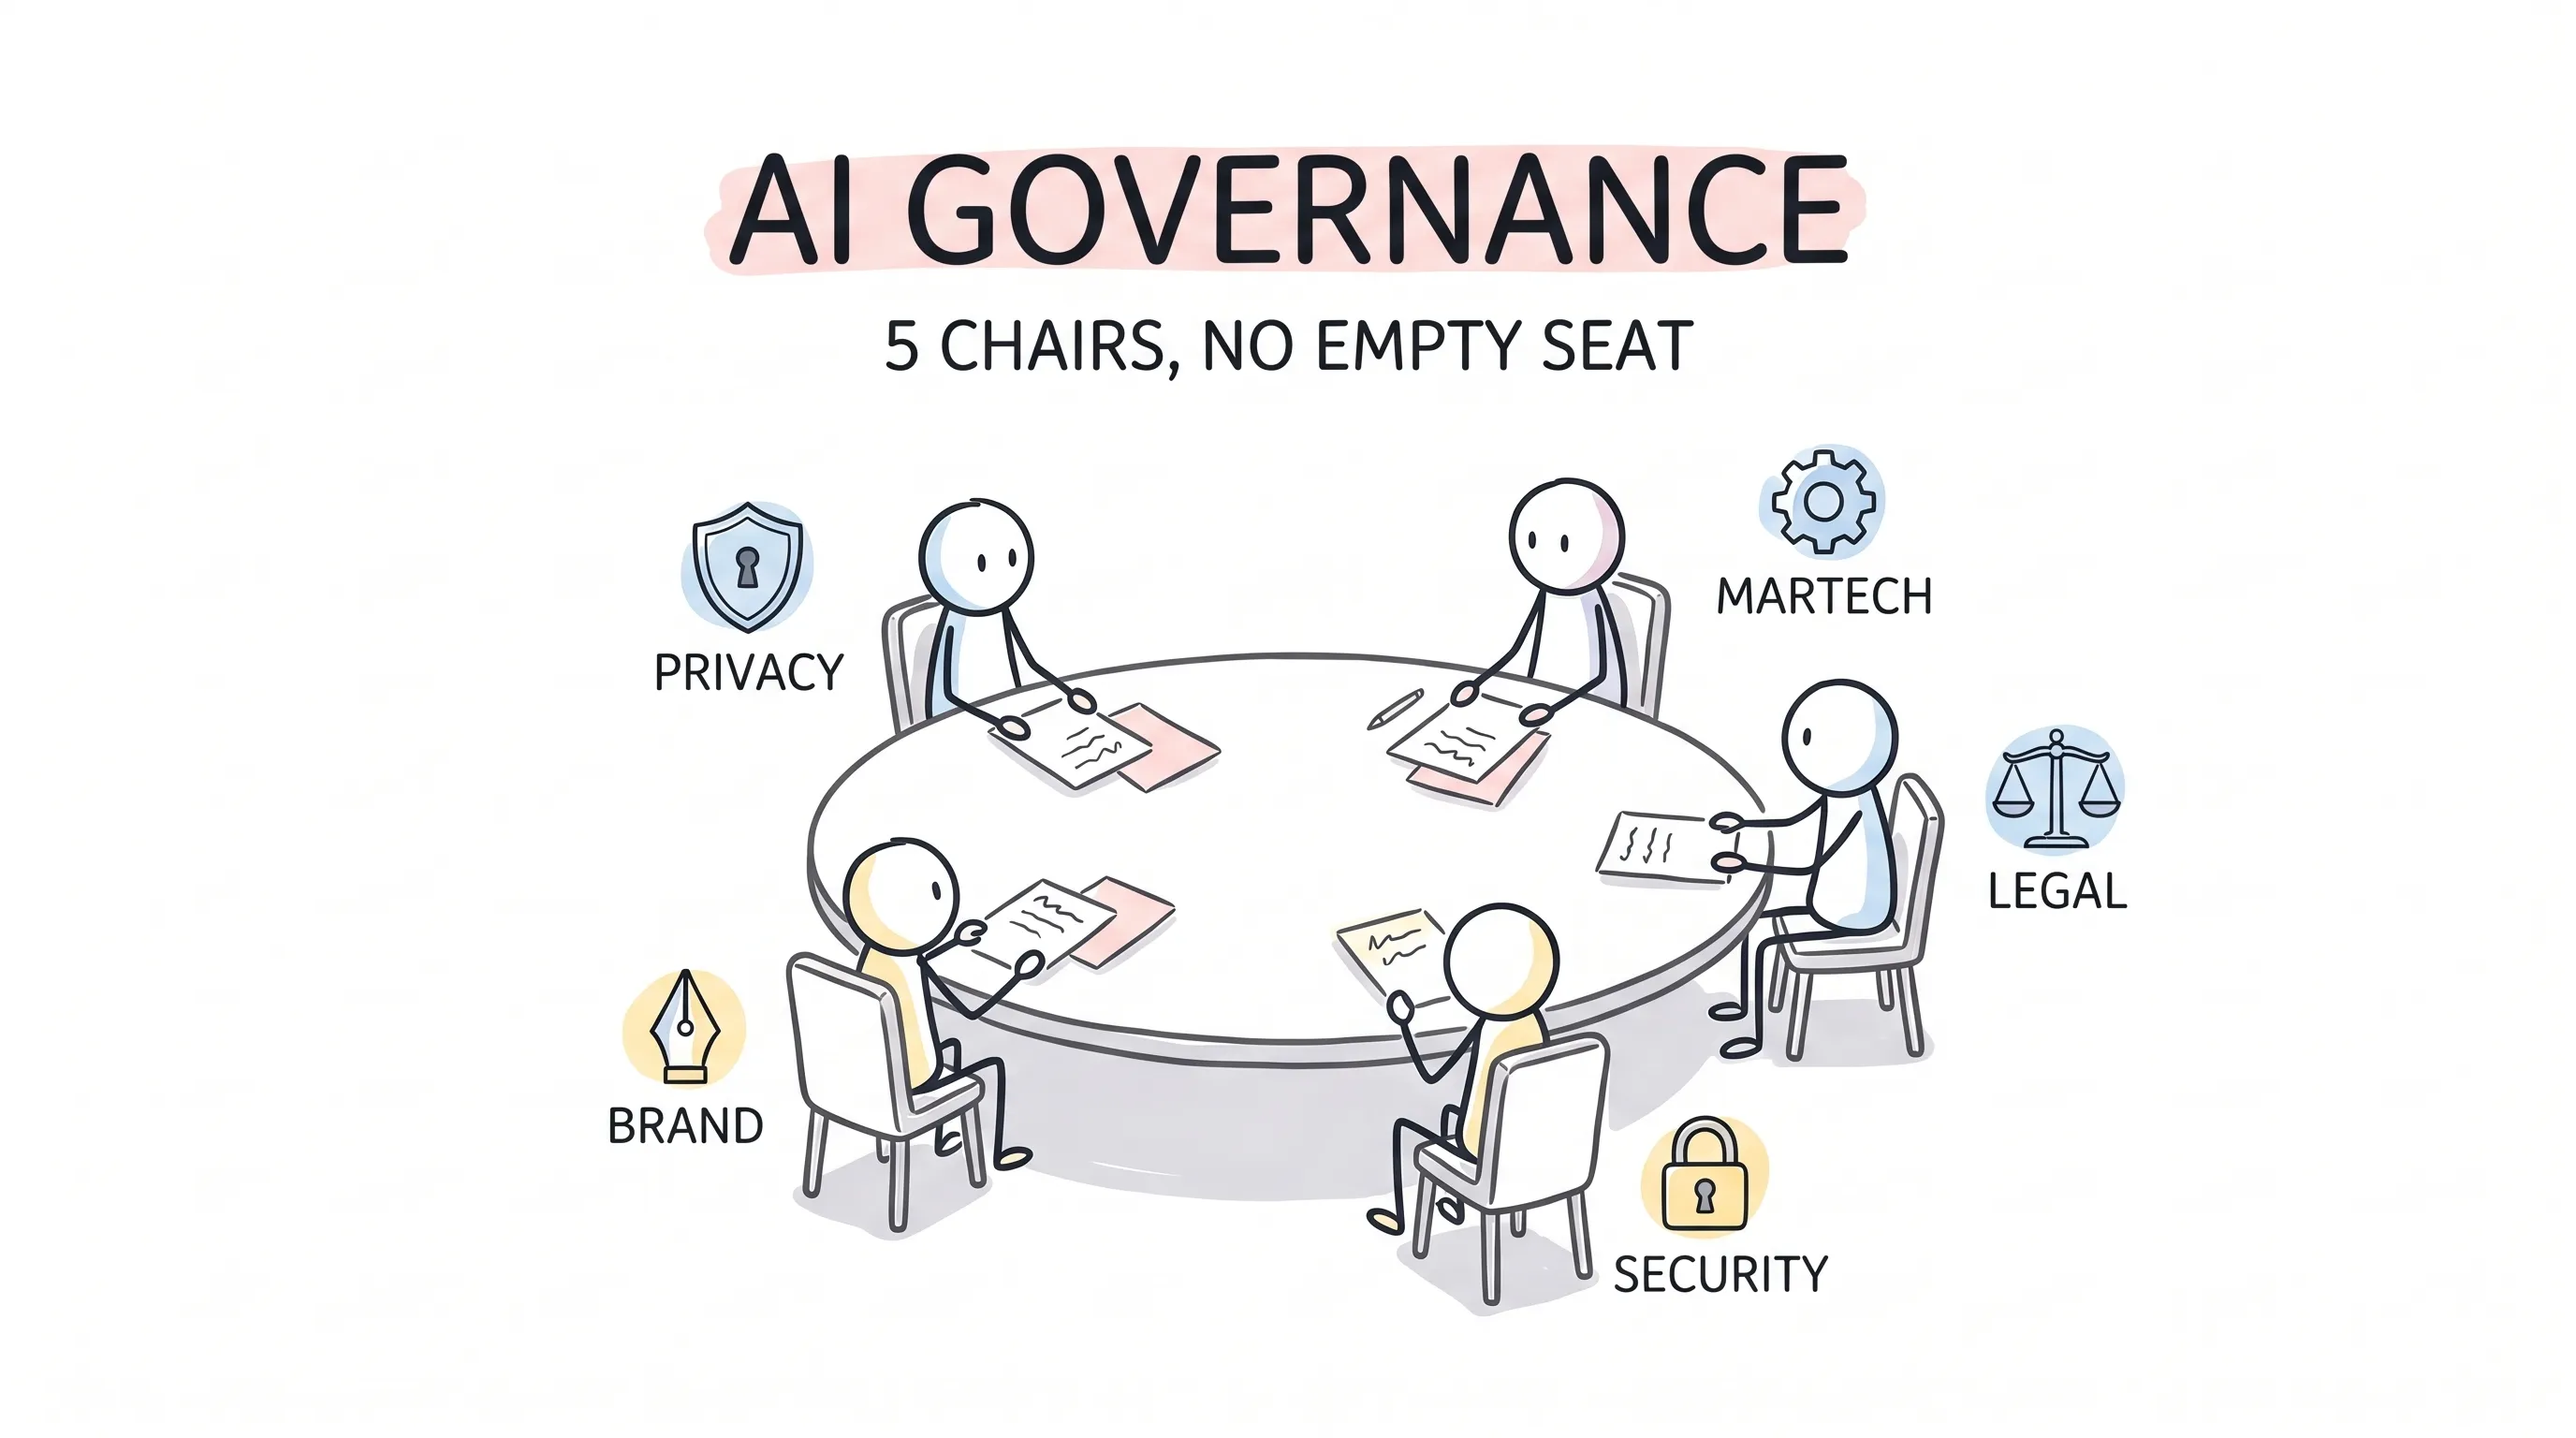
5 把椅子,一把都别空
委员会怎么组?5 个位置,缺一把,就有一类风险没人看。
第一把,营销技术与运营的负责人。部门里有哪些工具、哪些流程接了 AI、谁在偷偷用,他最清楚。工具的底账,在他手里。
第二把,法务与合规。生成的内容版权算谁的?输入输出的责任怎么分?供应商的服务条款里埋了什么?都是他的活。
第三把,数据安全与 IT。数据怎么进、怎么出,加密到没到位,供应商的接口是什么政策。你喂出去的每一个字,他都说得清去了哪。
第四把,品牌与内容的负责人。创意的底线在哪,哪些内容对外要标注"AI 参与",标准由他来定。
第五把,隐私官。欧洲有 GDPR,加州有 CCPA,各地还在不断出新规。有一个人专门盯着法律的口径,比出了事再翻法条,便宜多了。
你看,这 5 把椅子,对着 5 类不同的账。营销自己能坐全吗?坐不全。
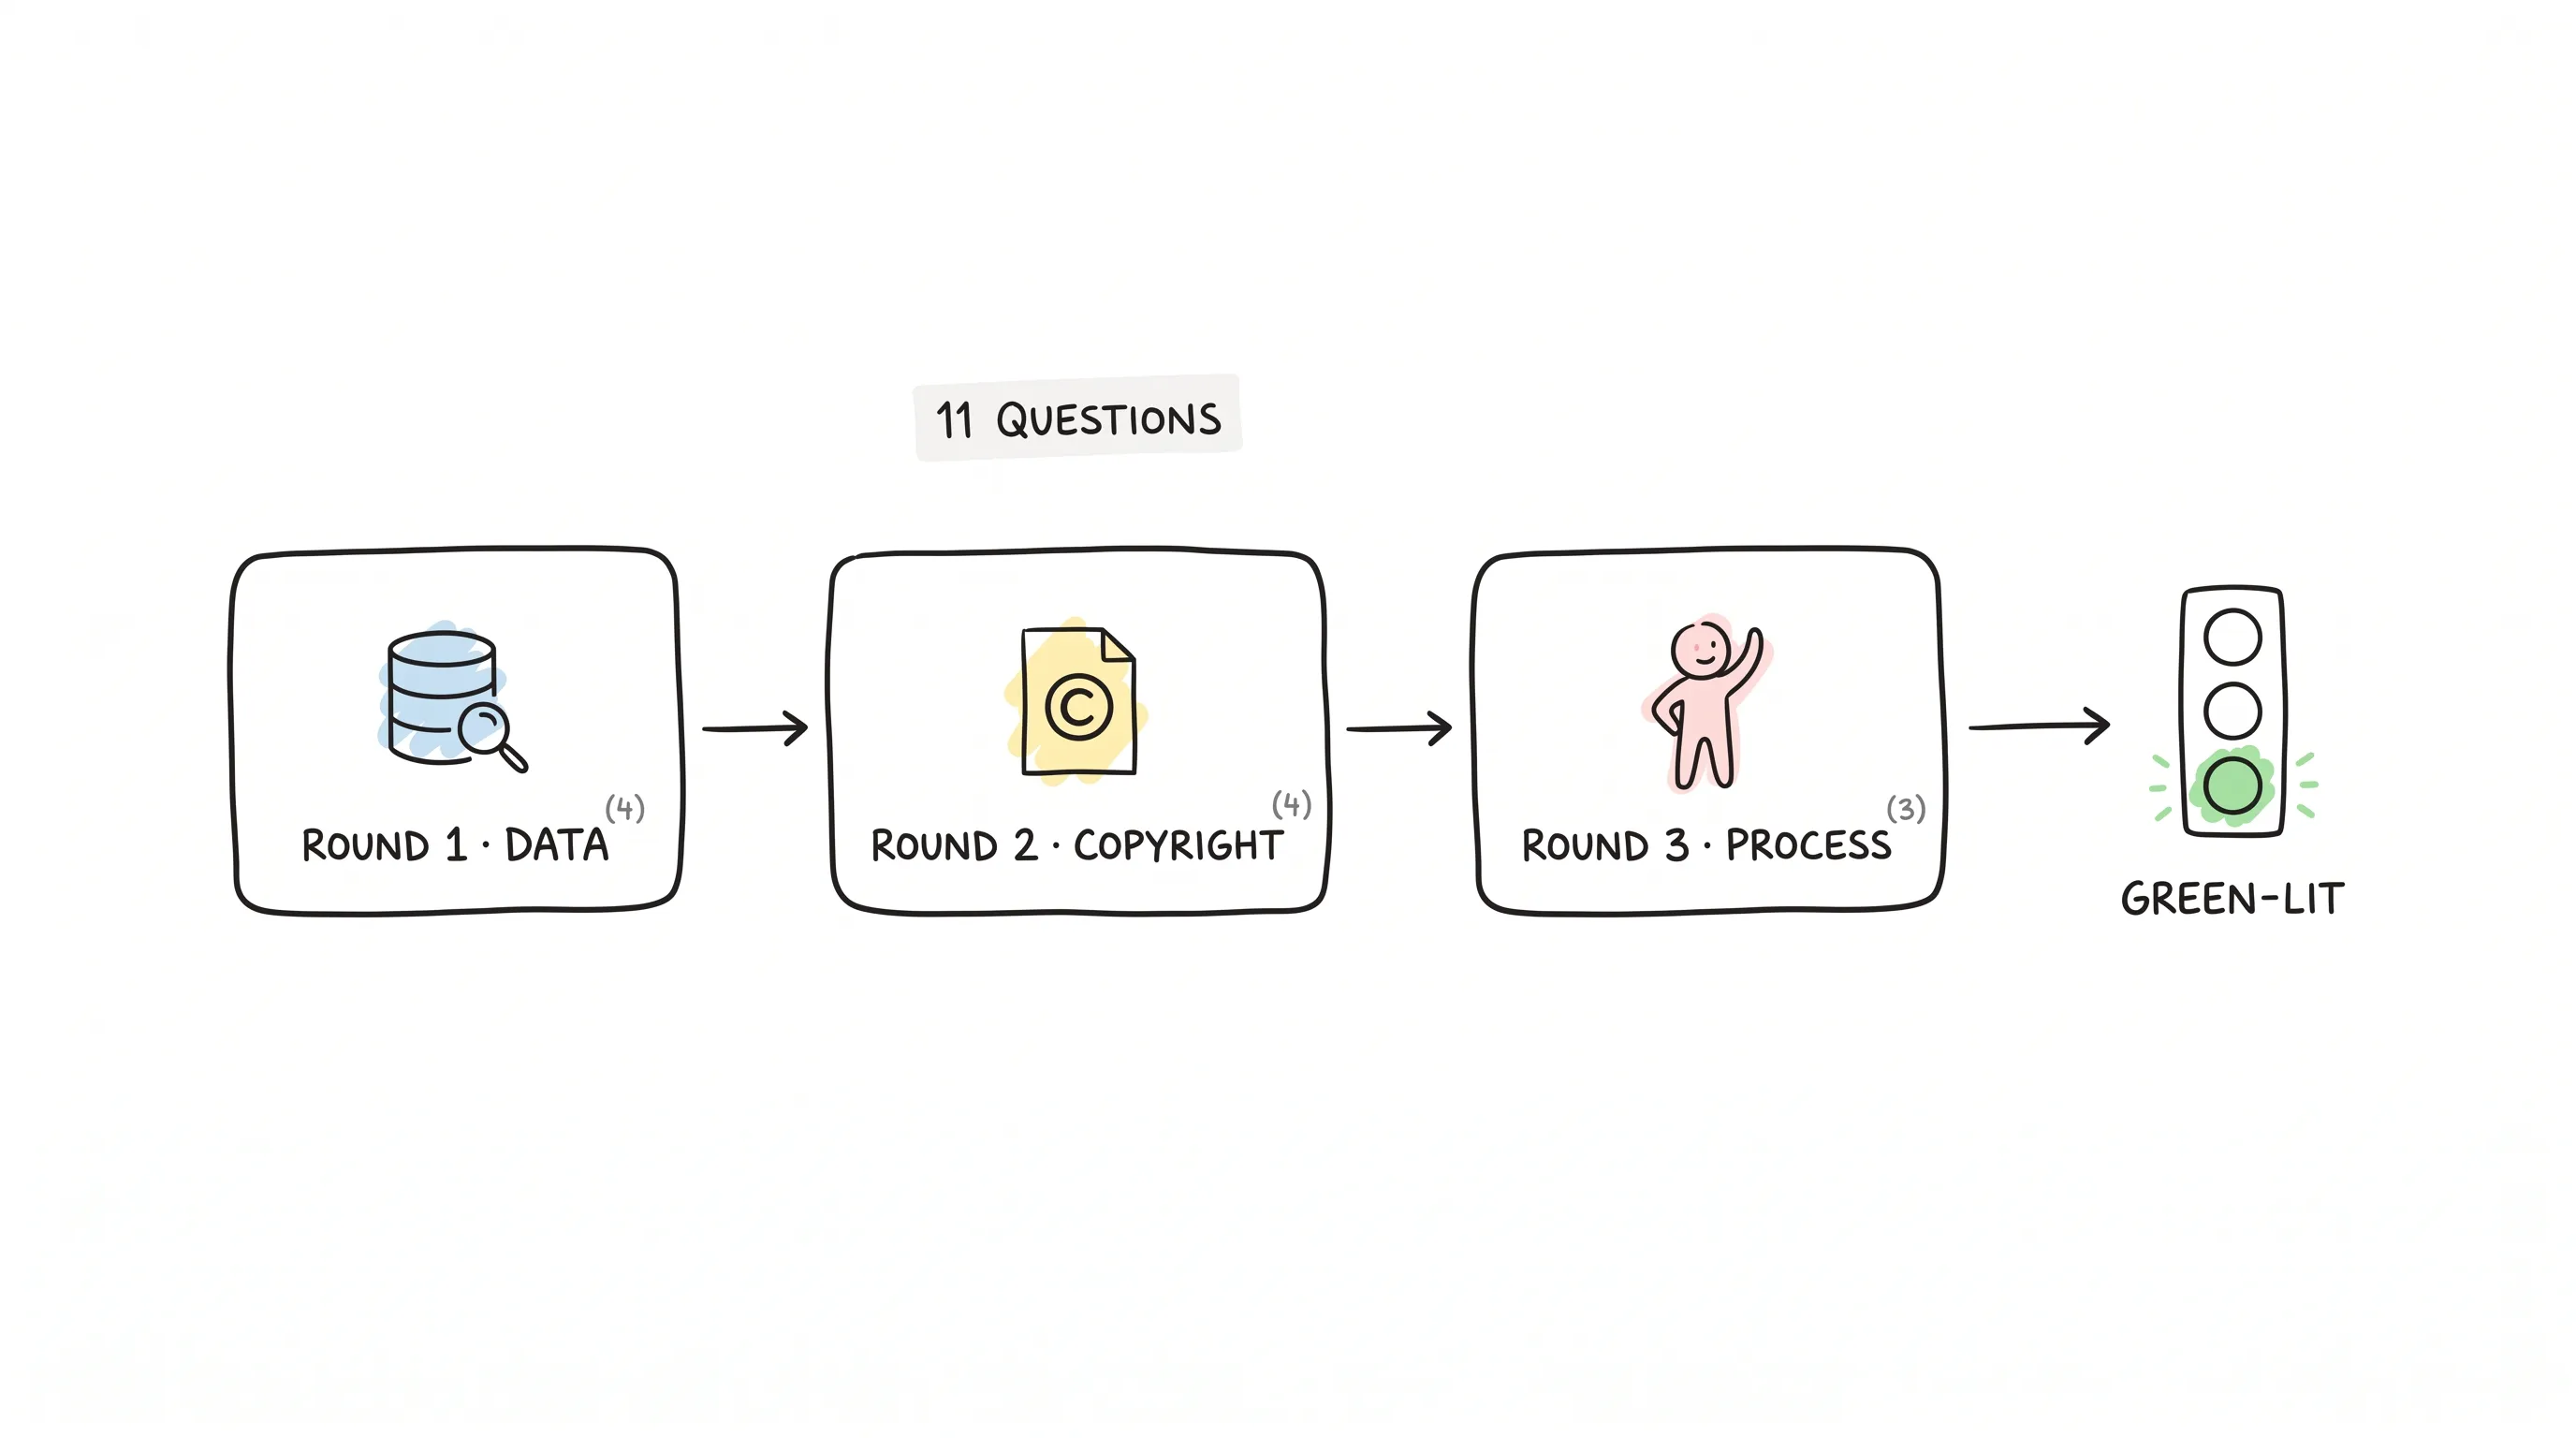
放行之前,先过 3 组拷问
委员会立起来了,接下来干什么?
先立一条规矩:任何 AI 工具、任何智能体,上线之前,过一遍拷问。拷问分 3 组,一共 11 个问题。
先问数据。
你发给工具的每一条提示词,会不会被拿去训练公开模型?客户资料,会不会变成它的养料?
退出训练,是写进企业级协议里的,还是藏在设置里一个没人点过的开关?
发出去之前,个人信息洗掉了吗?
它跟公司"不留存"的规定,冲不冲突?
再问版权。
它生成的东西要是撞了别人的作品,供应商赔不赔?有没有白纸黑字的承诺?
产出查过逐字雷同没有?碰没碰别人的商标?
对外发布,留没留人工审核的记录?没有记录,你连"这作品是我们原创的"都很难主张。
拿自家数据训出来的定制模型,踩没踩第三方授权的线?
最后,问流程。
高风险的决策、对外发布的内容,最后是不是必须有人拍板?
提示词的历史、系统指令、每一次修改,留没留痕,能不能审计?
AI 直接面对客户的地方,有没有明明白白告诉对方:跟你说话的不是人?
11 问都过,放行。过不了,补。补不上,换工具。
别把委员会,开成刹车会
有意思的地方在于:不少公司立了治理,结果治成了"这也不许,那也不许"。
委员会该干的,是修护栏。护栏修得好,你才敢踩油门。
我的建议是分两条车道:低风险的辅助工具,帮你起个标题、改改错别字这种,走快速通道,备个案就行;高风险的自主智能体,自己跑投放、自己碰客户数据、自己回客户消息的,一组一组全检。
还有,放行不是终点。日志、记录,定期回头看。供应商的条款会改,AI 的政策会变。上个月合规的,这个月不一定。
回到我那位朋友
后来,我把那 11 个问题发给了他。
隔天他回电话,沉默了两秒,说:还好,没出大事。
我特别理解这种感觉。效率是真的,风险也是真的。谁装看不见,风险不会自己消失。
愿你的团队,永远不用在凌晨一点半,接到法务的电话。
继续阅读
相关文章
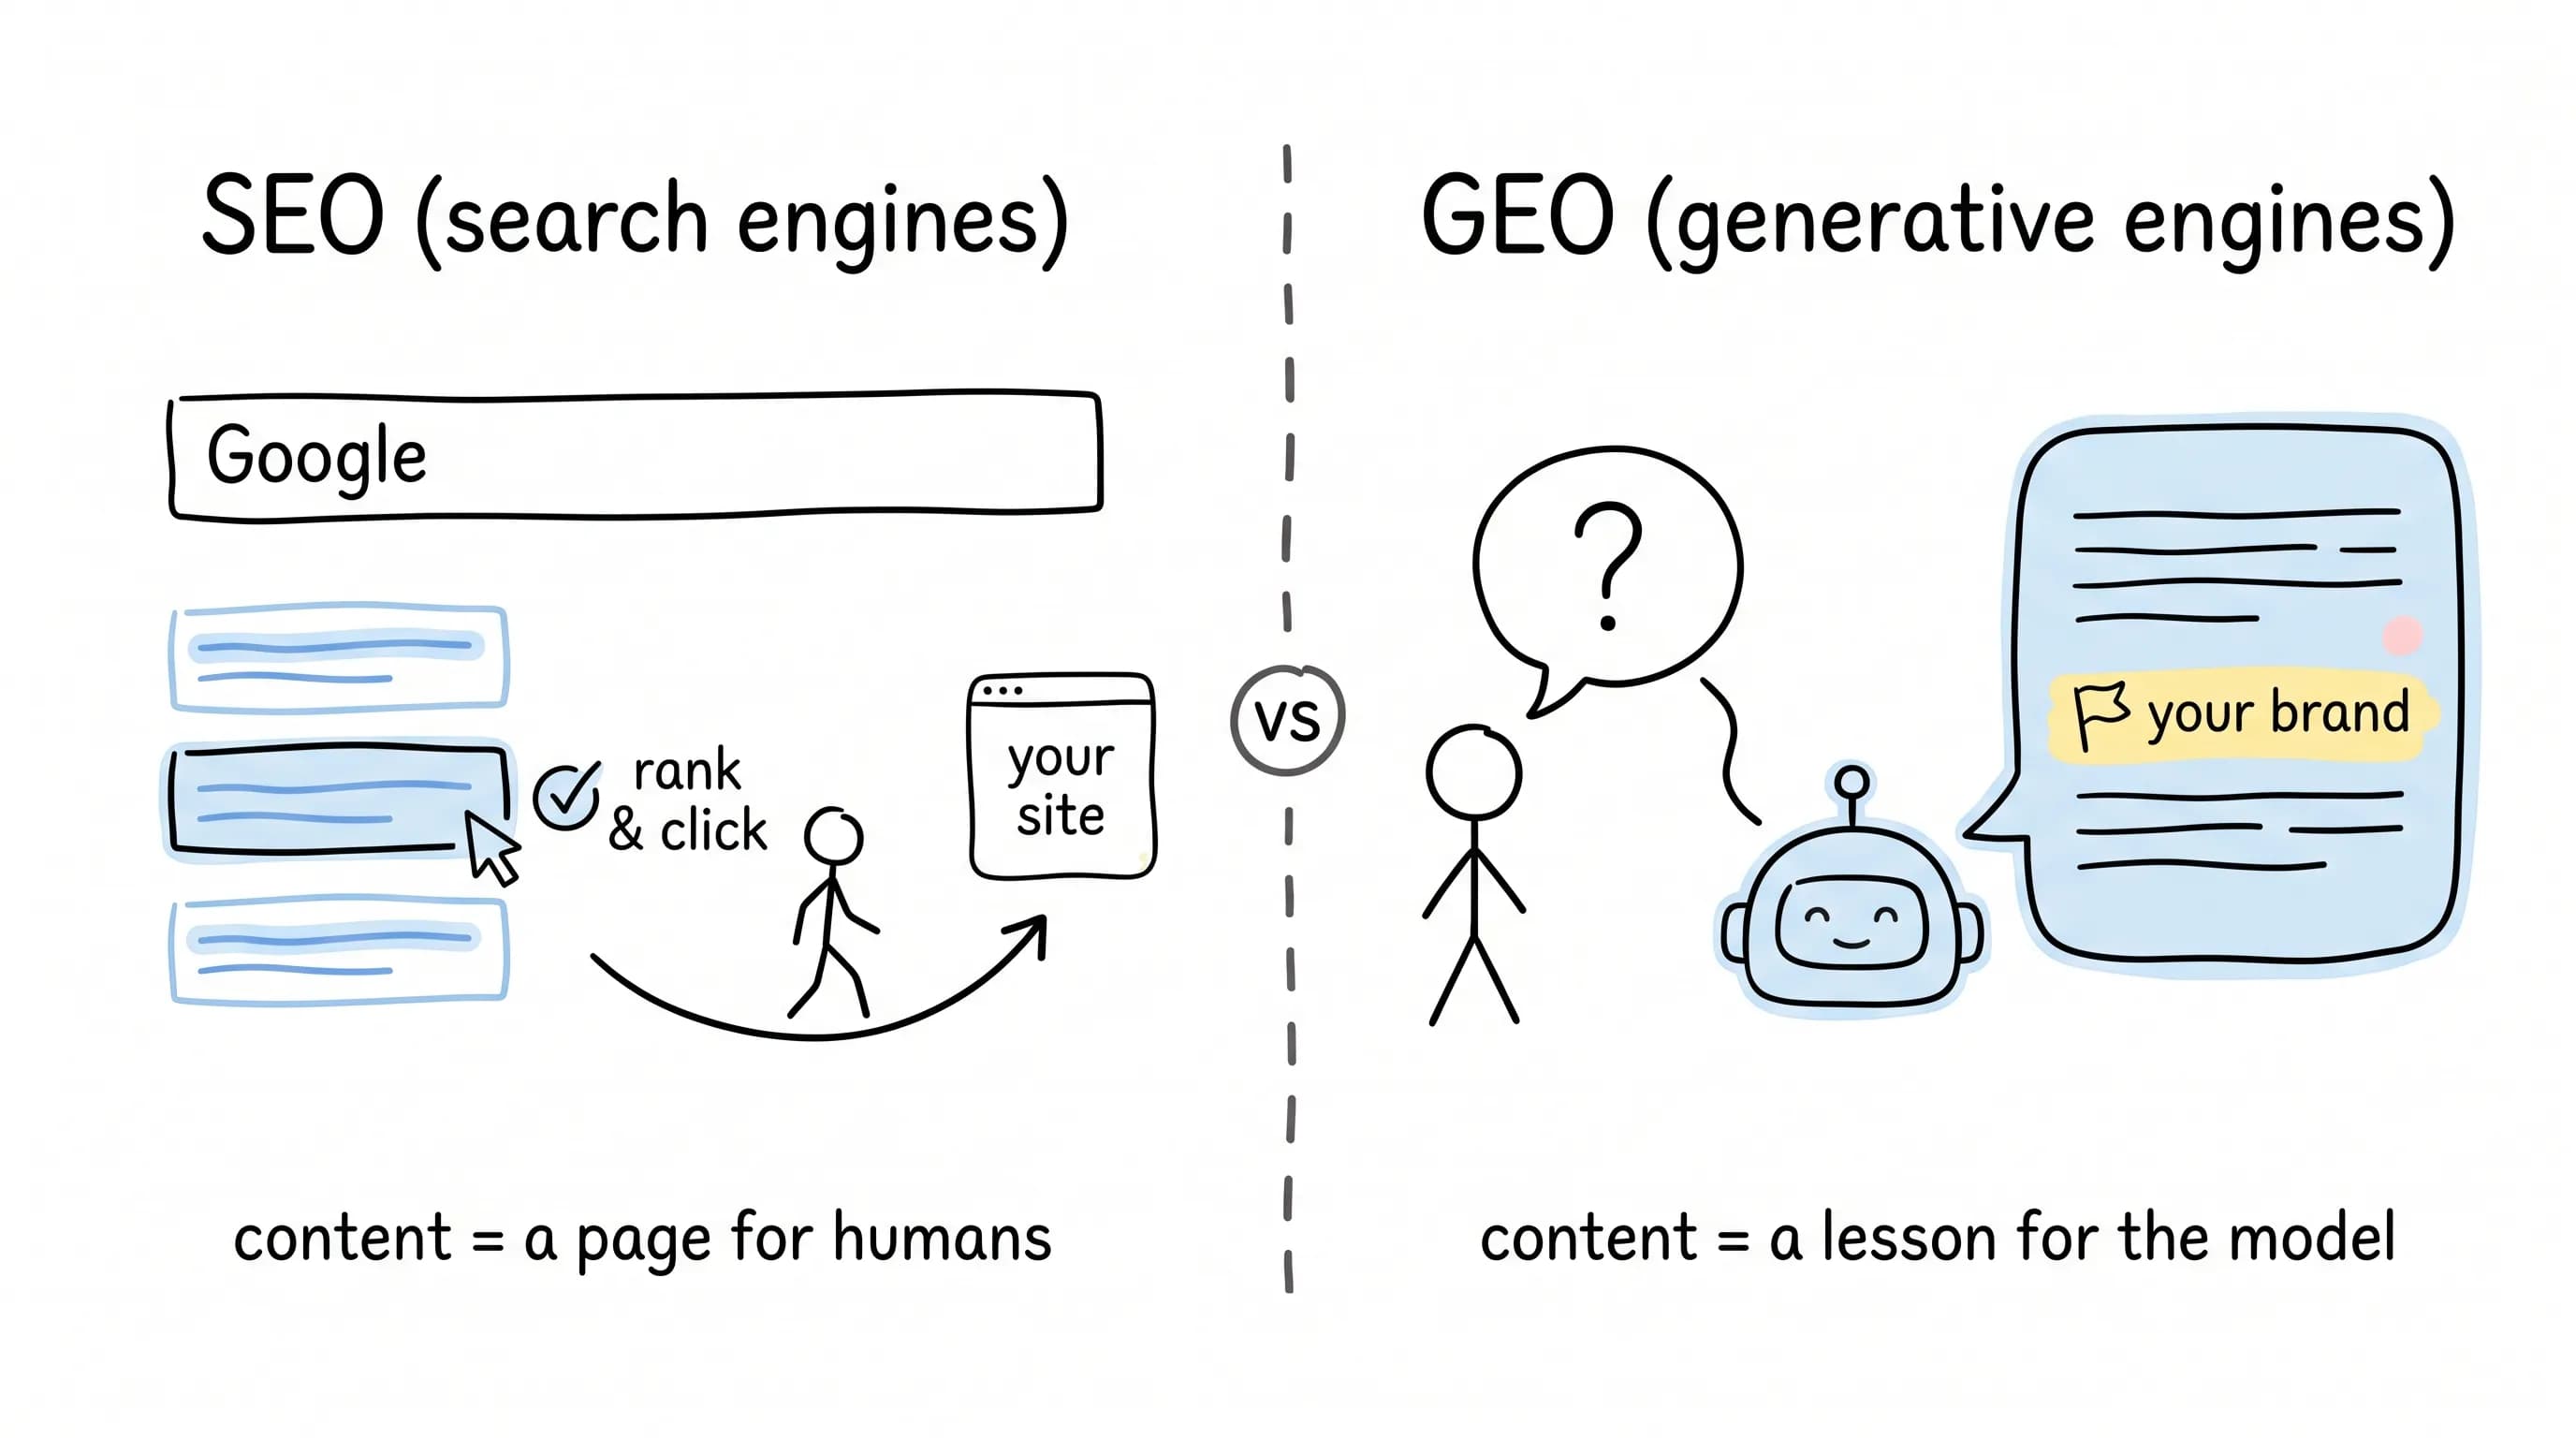
你的品牌,AI 知道吗?聊聊 GEO 这门新手艺
一篇介绍 GEO(生成式引擎优化)的科普文章:拆解 ChatGPT、Perplexity、Gemini 等引擎的类型差异,说明 GEO 与 SEO 在目标和衡量指标上的不同,以及哪些 SEO 老功夫仍然适用。
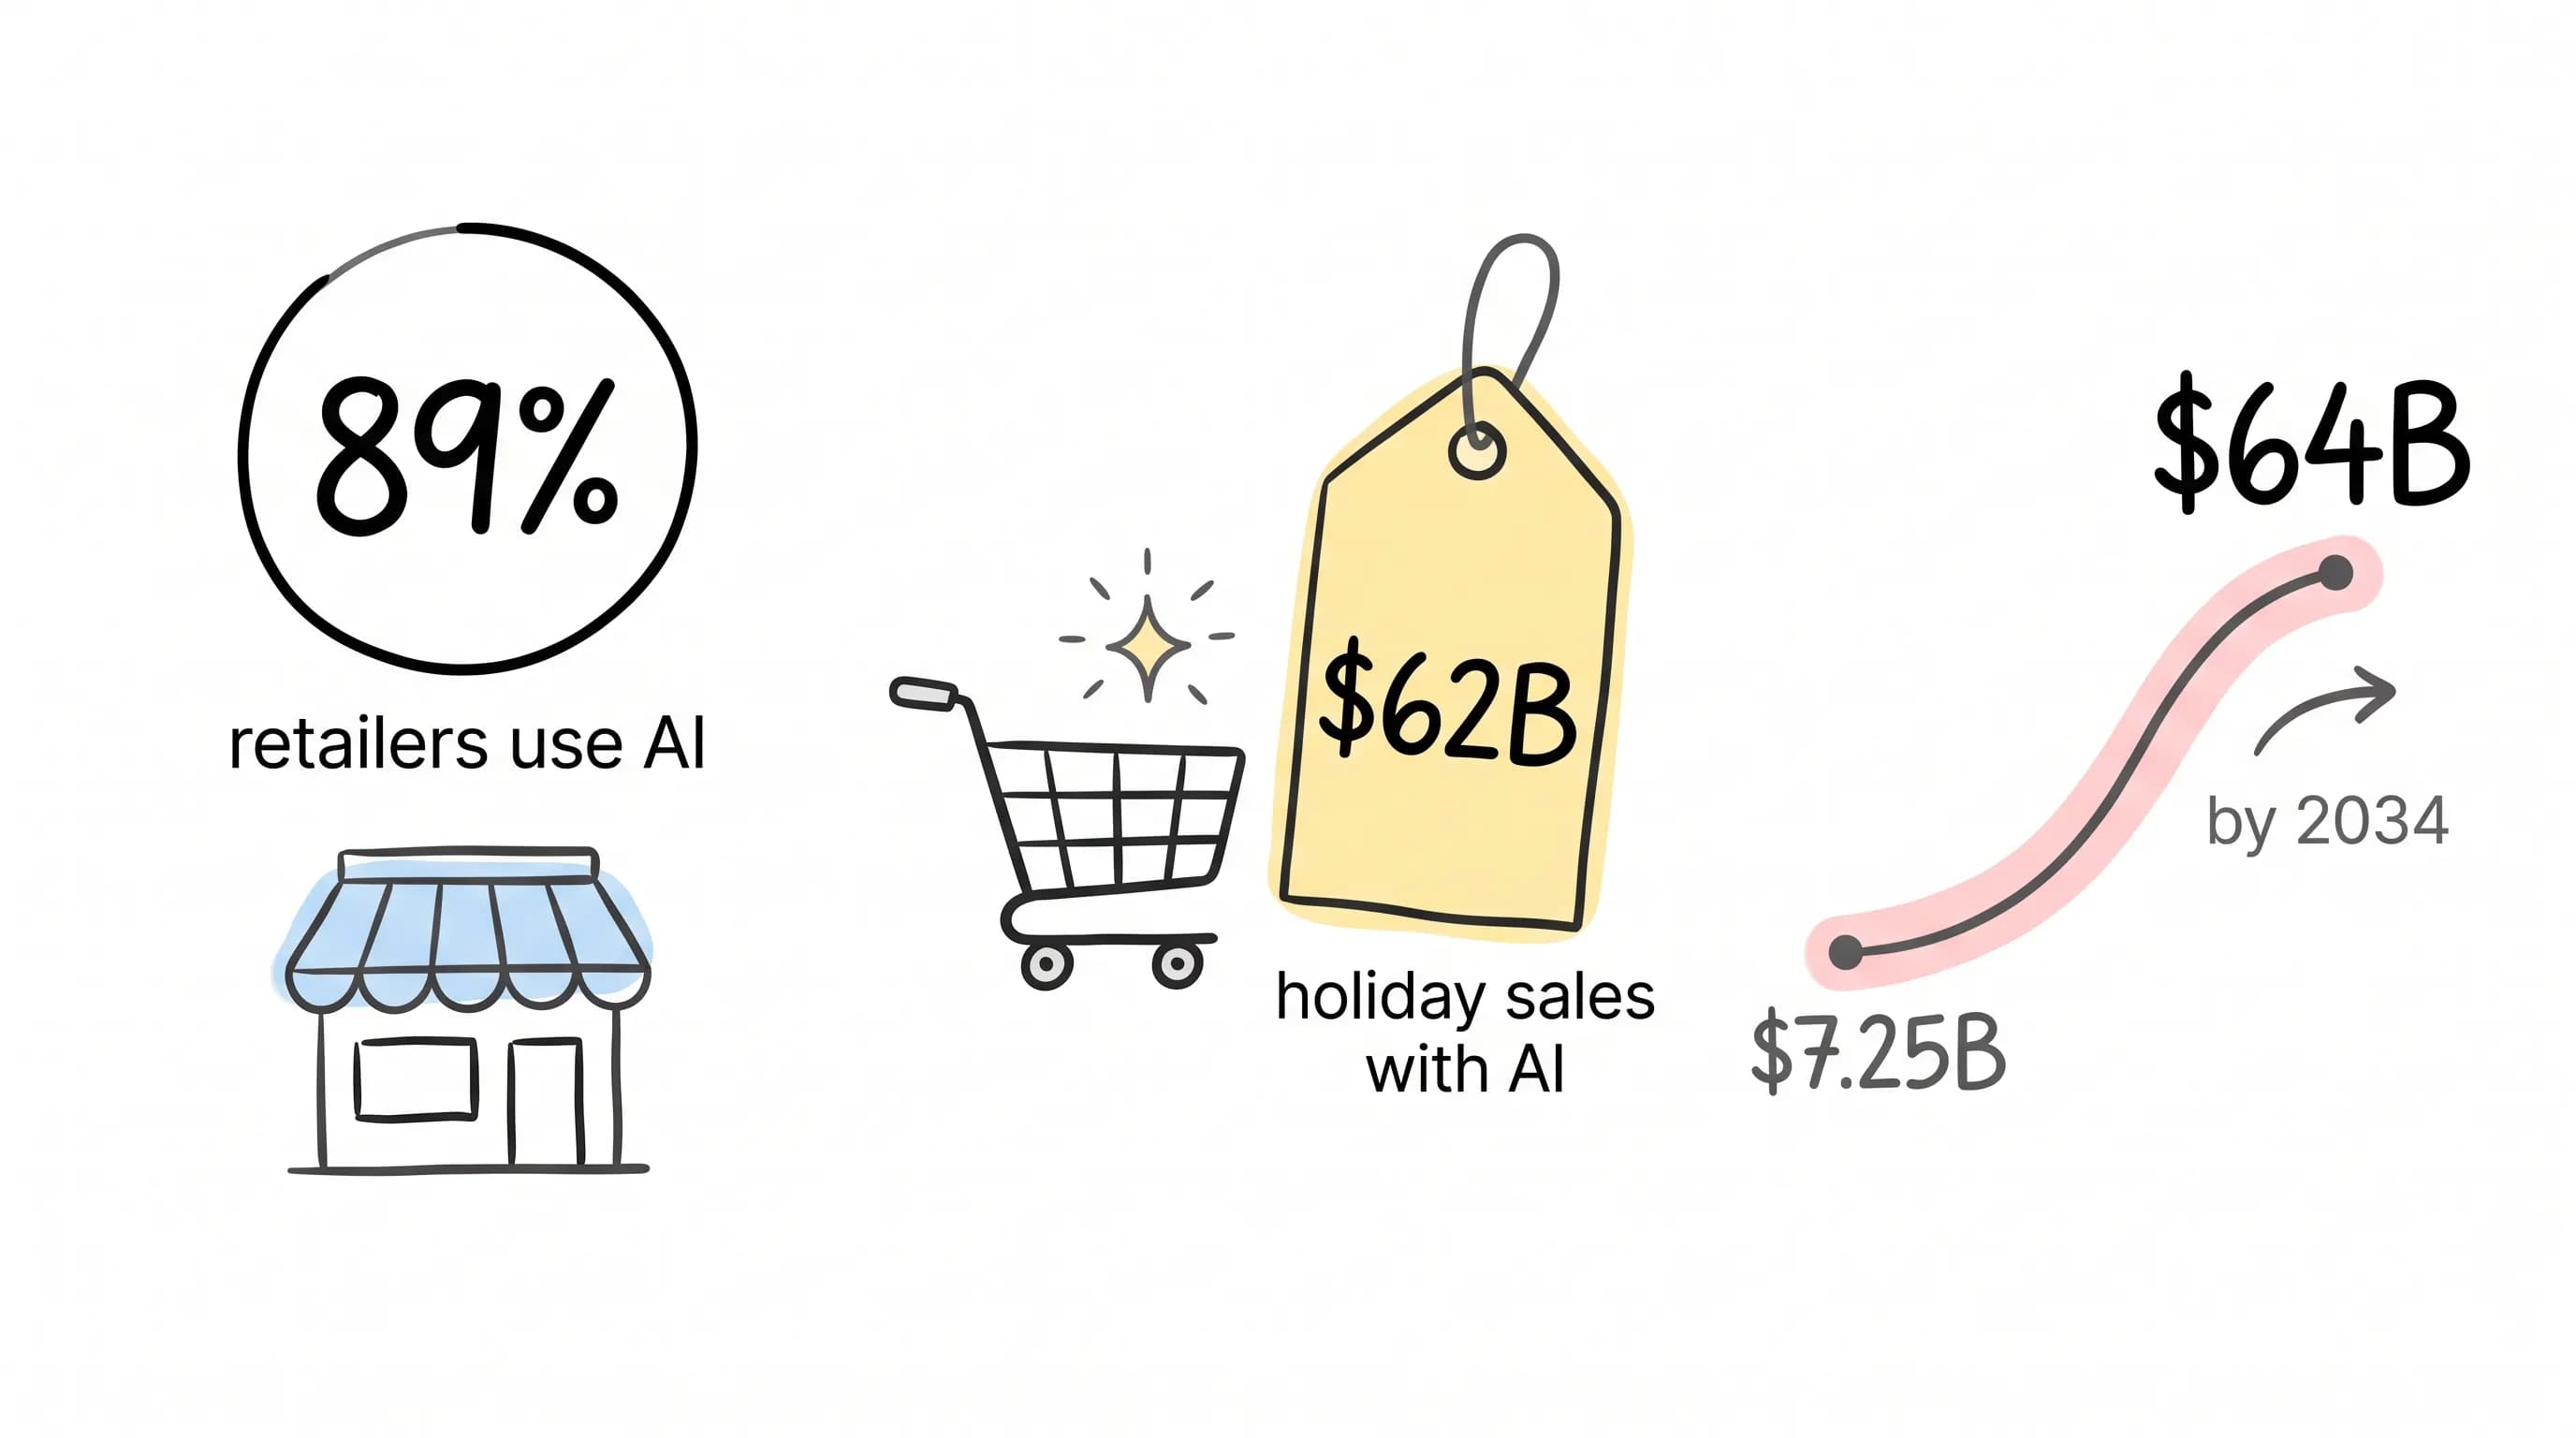
89% 的零售商都在用 AI 了,电商这场仗,打法全变了
本文梳理 AI 在电商中的应用:涵盖个性化推荐、智能搜索、动态定价、智能客服、库存预测与风控等场景,并讨论 B2B 电商、生成式 AI 内容、工具选型、落地风险与六步实施路径。
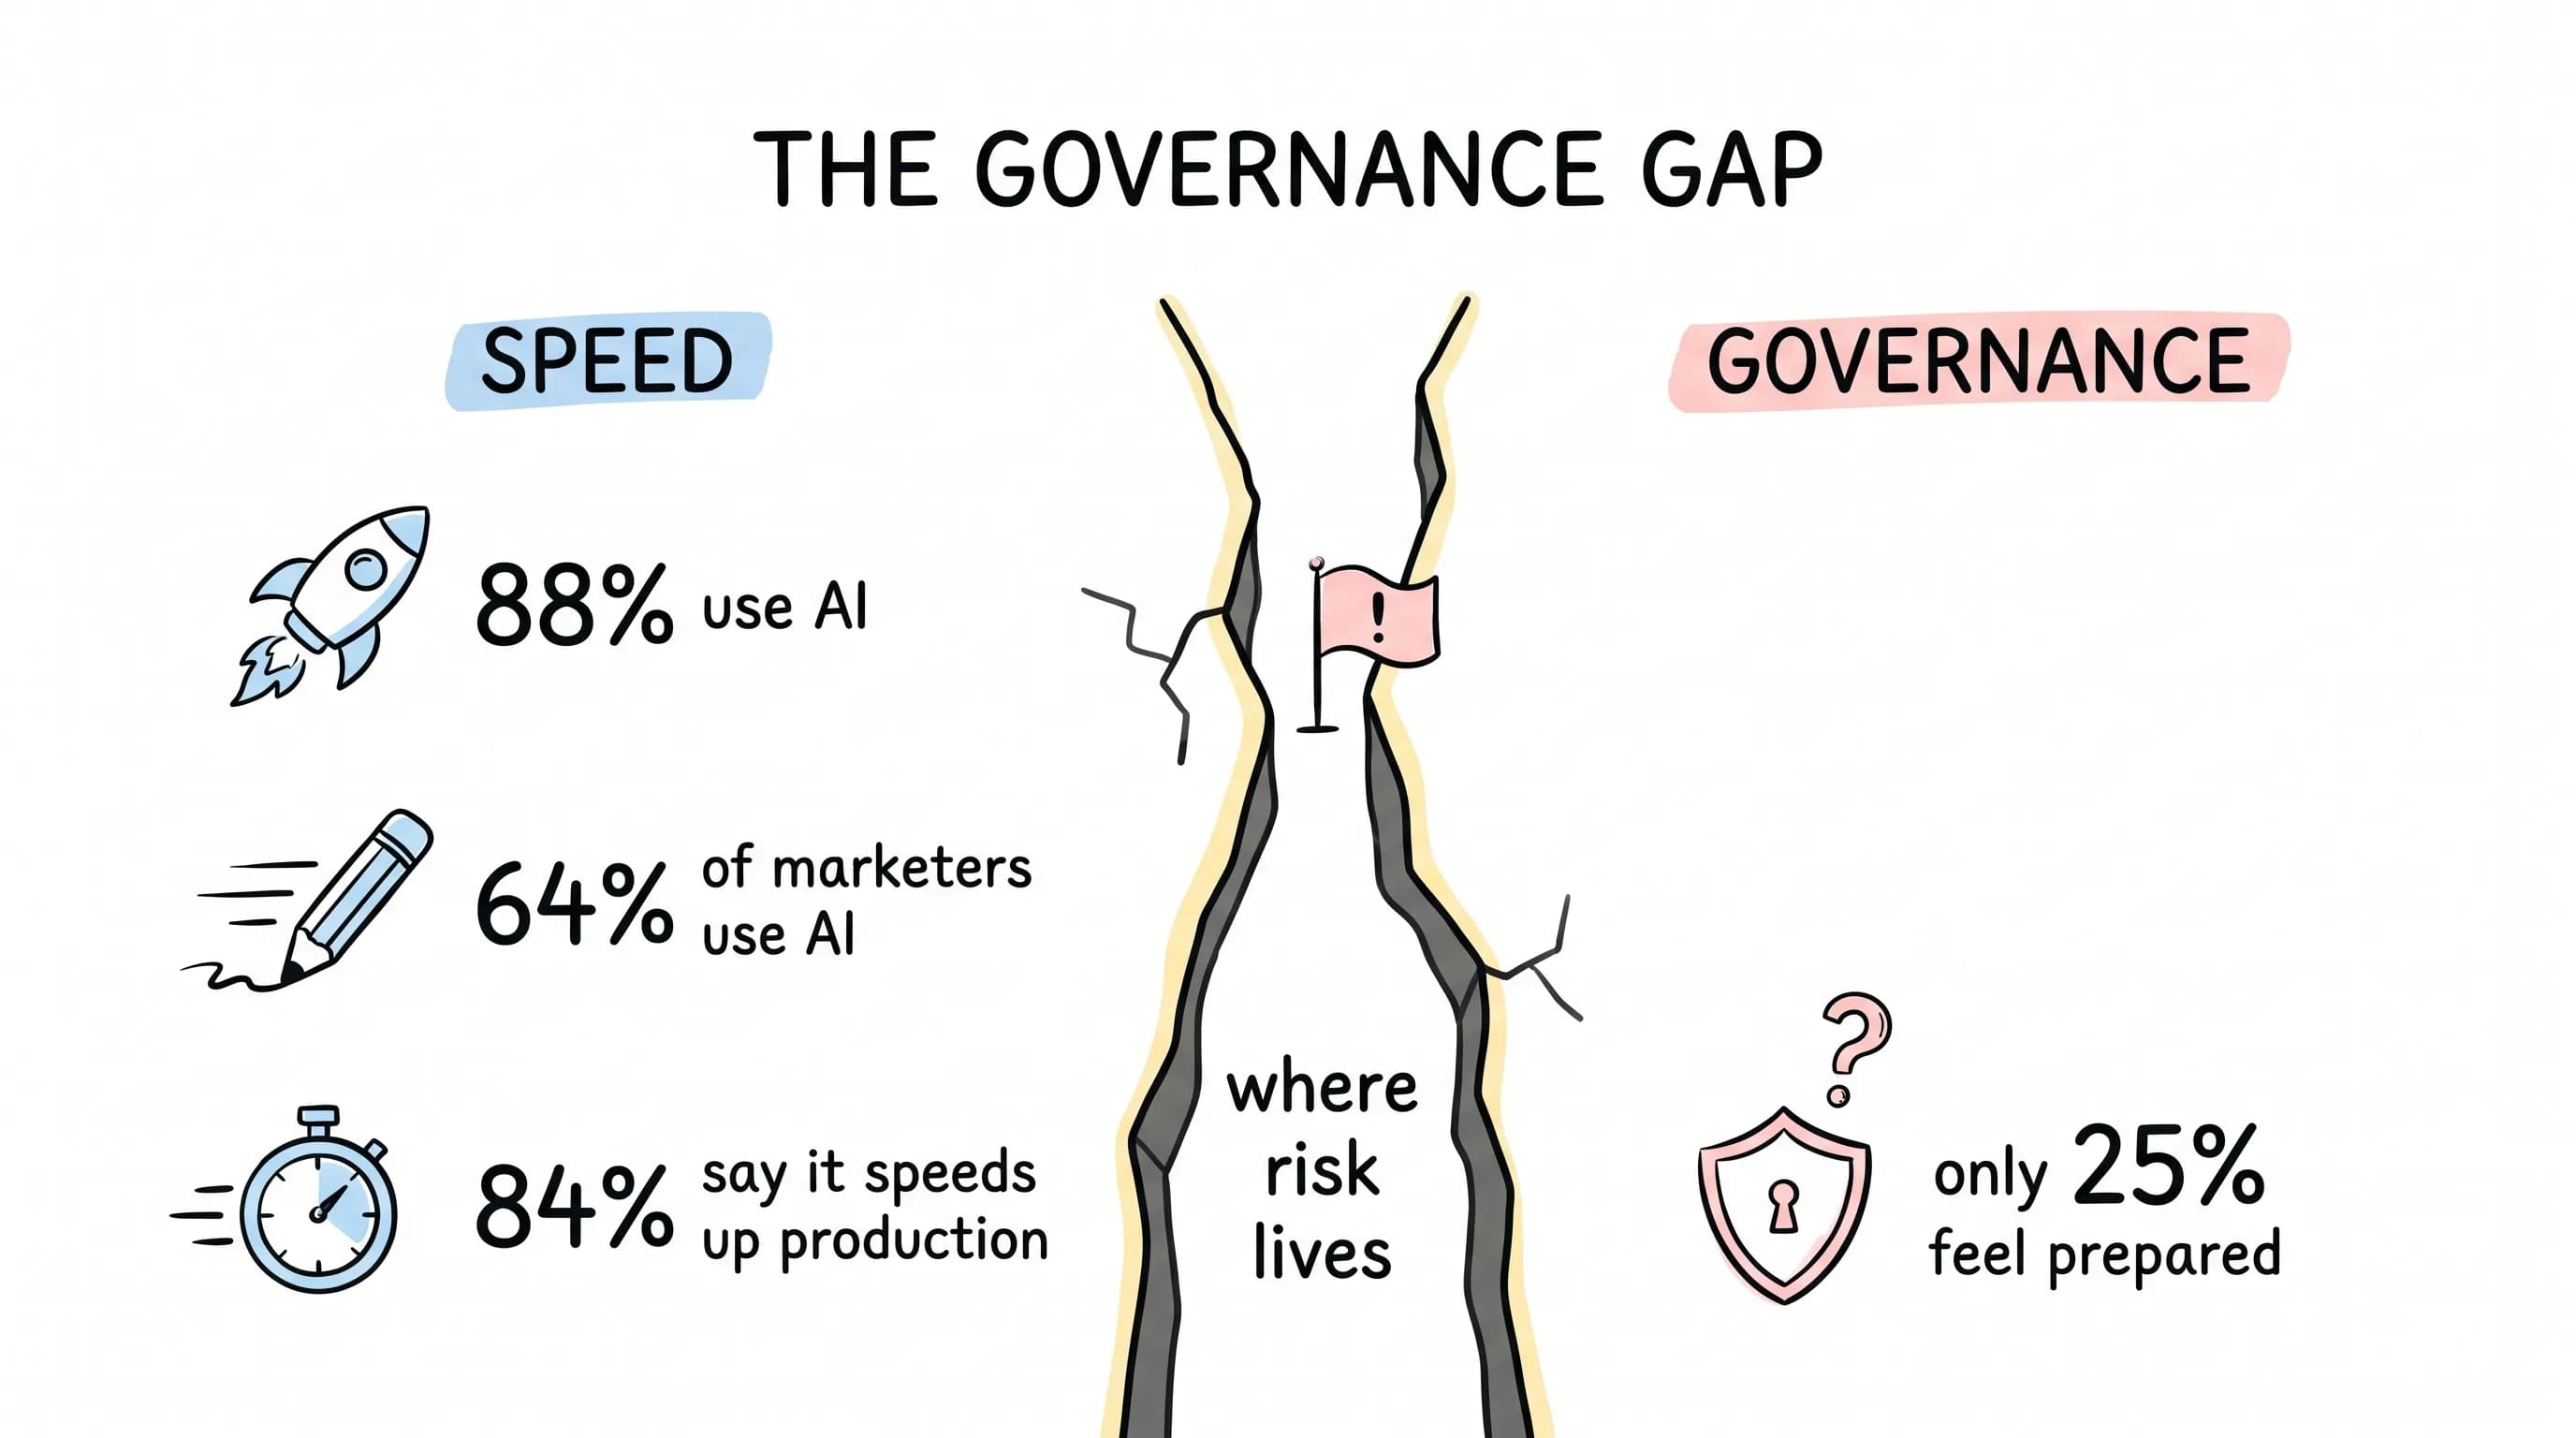
AI 内容跑得飞快,可「谁批的」三个字,你答得上来吗?
本文探讨 AI 内容生产提速与治理缺位之间的落差,梳理从提示词校验、品牌护栏、权限、审批流、人工分级审核,到版本谱系、IP 管理、审计留痕与素材复用的九个控制点,说明如何让 AI 生成的营销物料全程可追溯、可问责。