
往AI工具里贴机密之前,先看看三星交过的学费
一篇科普文章,通过三星、加拿大航空、英国法庭假判例等案例,讲解生成式AI带来的数据泄露、幻觉、版权合规与信任风险,并给出企业级工具、员工培训、供应商合同、隐私优先平台与使用可见性五项护栏。
前阵子,我翻到一条让我后背发凉的新闻。
去年,英国高等法院审理一桩索赔8900万英镑的大案。律师提交的法律简报里,引了45个判例。法庭一查,其中18个,查无此案。
是AI编的。
你敢信?专业律师团队交上去的文书,近一半判例是凭空捏造的。法官紧急发函,提醒整个行业:别太信这玩意儿。
这件事让我想认真聊一个话题:生成式AI,到底是怎么一步步把一家公司伤到的?
什么叫生成式AI?
你天天用ChatGPT写文案,用Copilot补代码,可能从没停下来想过这个问题。
说白了,生成式AI就是那种你给它一句话,它还你一份成品的东西。文字、图片、代码、语音,都能生成。ChatGPT、Gemini、Copilot、Grok,都是这一挂的。
它带来的效率,是真的。
2025年年初,贝恩公司做过一项调查:95%的美国公司,已经用上了某种形式的生成式AI。短短一年多,真正跑进生产环节的应用场景,翻了一倍。80%以上的公司说,效果达到甚至超出了预期。
麦肯锡也算过一笔账:生成式AI每年可能给全球经济增加2.6万亿到4.4万亿美元。营销、客服、写代码、搞研发,是重头。
天呐。4.4万亿,比绝大多数国家的GDP都大。
但是。
护栏,只装了27%
红利,人人看得见。护栏呢?
麦肯锡同一批调研里还有个数字,我看完沉默了很久:只有27%的公司,会在AI产出交付使用之前,做全量的人工审核。
也就是说,将近四分之三的公司,任由AI的产出直接流向客户、流向市场、流向法庭。
再加一个数字,来自安全厂商BlackFog的调研:只有53%的员工,说得清自己喂给AI的数据会被怎么保存、怎么分析、怎么用。
一半以上的员工,是闭着眼睛往AI里递东西的。
一句话:红利按秒计算,风险按年清算。
我给你讲4个故事
风险这个词,太抽象。别急,我给你讲4个真实发生的事,你就懂了。
第一个故事,你已经听过了,就是开头那个英国律师的案子。8900万英镑的案子里,18个假判例。
第二个故事,主角是加拿大航空。
他们的官网聊天机器人,热情地告诉一位乘客:丧亲有优惠票价,买了能退。乘客信了,买了。等到申请退款,官方政策却说:没这回事。乘客不服,把这事闹到了仲裁庭。
仲裁庭怎么判的?航空公司赔。理由很直白:你家的AI说的话,就是你公司说的话。
第三个故事,主角是三星。
2023年,三星的一些员工把会议纪要、产品源代码,直接贴进了公开版的ChatGPT,想让它帮忙润色、查错。
麻烦在于,公开版平台可能会拿用户输入的数据去训练模型。换句话说,三星的代码,可能出现在别人下一次提问的回答里。
数据一旦交出去,就再也回不来了。
三星的反应,是全公司禁用这款工具,然后重新设计自家的AI使用流程。
第四个故事,轻松一点,麦当劳。
2024年,麦当劳试点AI得来速点餐。结果,出现了冰淇淋上加培根、一次误点一大批这种名场面,视频疯传全网。最后,试点取消。
你看,前两个故事伤钱,第三个故事伤命门,第四个故事伤脸面。
AI犯错的账单,从来不发小额的。
五个坑,一个比一个深
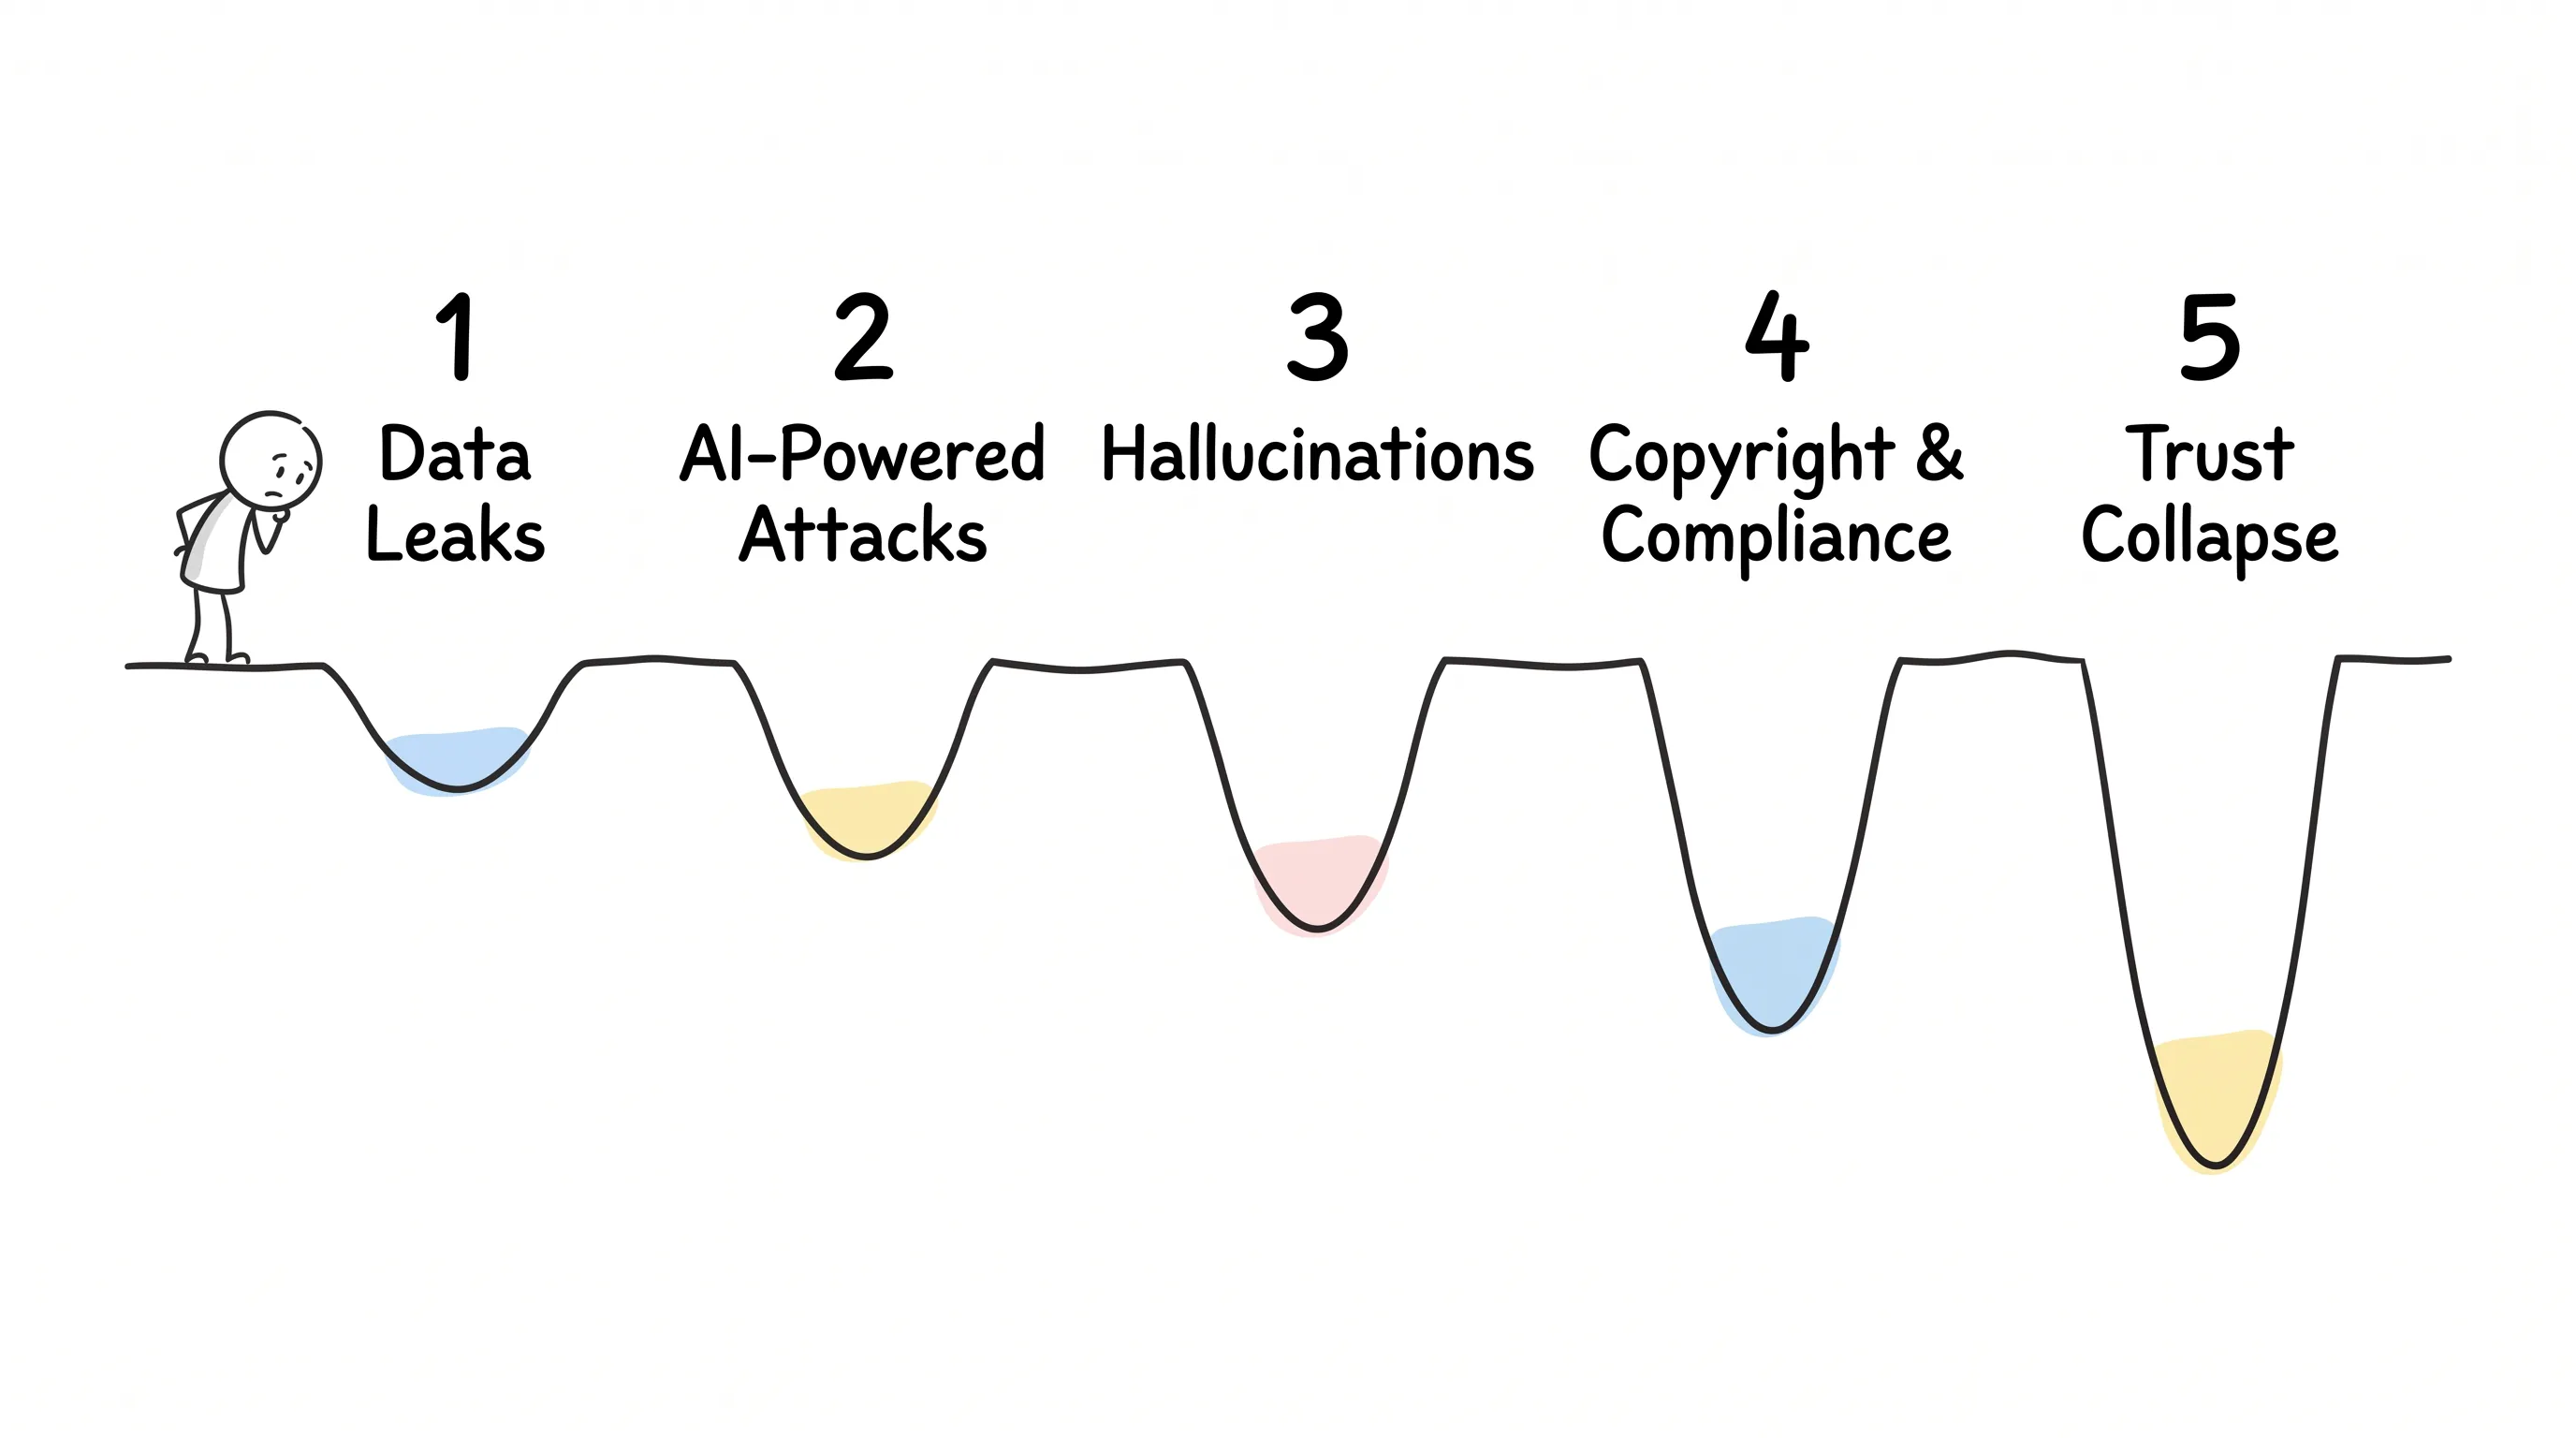
把这四个故事拆开看,背后其实是五个坑。
第一个坑,数据泄露。
客户隐私、商业机密、专利,一旦贴进公开平台,基本就是泼出去的水。不但违反公司制度,还可能一步踩穿GDPR、HIPAA这些合规红线。等你想撤,撤不回来。
第二个坑,攻击者也在用AI。
你用AI提效,骗子也用AI提效。以前写一封像样的钓鱼邮件,多少要点语言功底;现在,小白也能批量生产以假乱真的骗局,还能让AI批量写恶意代码、自动化发起攻击。
犯罪的门槛,被AI降到了地板上。
第三个坑,一本正经地胡说八道。
AI说话又流畅又自信,但它会幻觉,凭空编造不存在的事实。员工信了,错误信息就混进业务流程;客户信了,就是加拿大航空那张账单。要是训练数据本身带偏见,产出还会继续放大偏见。
第四个坑,版权和合规。
AI是在海量公开数据上训练的。你用AI生成的内容,可能不知不觉撞上受版权保护的作品。发布出去,侵权责任是你的,不是AI的。金融、医疗这些强监管行业,还有信息披露、数据处理义务的额外枷锁。
第五个坑,信任塌方。
一次AI事故,比如公开发布了错误信息,或者泄露了机密,对品牌的伤害是指数级的。社交媒体时代,坏事传遍全网只要几个小时。客户、员工、投资人、监管机构,会一起重新打量你这家公司。
修信任花的钱,往往比预防花的钱,贵出一个数量级。
那怎么办?就五件事
听着挺吓人,但护栏并不复杂。BlackFog的创始人Darren Williams说过一个观点,我很认同:创新和安全,从来不是二选一。把实际的控制措施装上,团队就能放心用。
具体怎么装?五件事。
第一,管住数据的去向。只用企业级的、把数据怎么存写得明明白白的AI工具。敏感信息,别碰公开免费版。三星已经替所有人交过学费了。
第二,把员工训练明白。大多数泄露,始于人的疏忽。哪些数据绝对不能贴进AI、哪些平台是官方允许的,写进制度,反复讲。
第三,盯紧AI供应商的合同。数据归谁、存多久、出了事谁担责、安全标准怎么对齐,一条一条写清楚。别默认第三方工具天然合规。
第四,选隐私优先的平台。能零保留的,就不留数据;能上零信任架构的,就上。越是强监管行业、越是高价值的知识产权,越要抠这一条。
第五,让AI的使用看得见。谁在用、用在哪、怎么用,要能追踪。偏见、误用这些话题,要让团队敢公开聊。问责机制,要长在流程里,不能只挂在墙上。
接下来会怎样?
三件事,值得你放在心上。
监管,只会更严。数据隐私、模型责任、使用边界,各国都在收紧。别等规则落地才补课。
AI攻击,只会更真。模仿写字风格的钓鱼邮件、以假乱真的合成语音,已经在骗子手里了。有人甚至担心,将来会出现会自己改代码、躲开检测的勒索软件。
还有一个软性但致命的问题:模型越来越复杂,越来越难解释。等AI的决策过程变成黑箱,你要拿什么跟客户解释?
最后
回到开头那18个假判例。
那位律师不是不知道AI会出错,只是没想过,它会错得这么理直气壮。
生成式AI是台印钞机,这没错。但印钞机旁边,一定得站着你自己派的看守。
工具不背锅,公司买单。愿AI替你印钞,而不是替你交学费。
继续阅读
相关文章

跨境生意,是时候换一套 AI 工具箱了
一篇 learn 类文章,讲解跨境电商卖家如何用 AI 工具应对语言、法规、物流、支付与欺诈五道坎,梳理翻译、库存、客服、营销、风控五格工具箱与五步上手路径,并提示转化率、CLV 等指标和过度依赖 AI 的风险。

社交媒体营销的脏活累活,正在被 AI 一件件接管
本文介绍 AI 在社交媒体营销中可承担的四类工作:受众数据分析、文案与设计创作、广告定向与创意测试、垃圾内容过滤,并提醒内容判断和数据安全仍需人工把关。

AI 都这么能干了,你的社媒营销还在纯靠人肉?
本文将 18 款常用 AI 工具按用途分为六类,覆盖用户洞察、内容生产、内容排期、评论私信、广告投放和视觉制作,并讨论个性化、趋势预测与虚拟网红等趋势。