
440 万欧的罚单,和社交媒体营销的隐私课
一篇科普文章,讲解 GDPR 如何约束社交媒体营销,涵盖真实同意、数据最小化、被遗忘权与 UGC 授权,并举例 Facebook、Airbnb 和微软的应对做法。
先看两个数字。
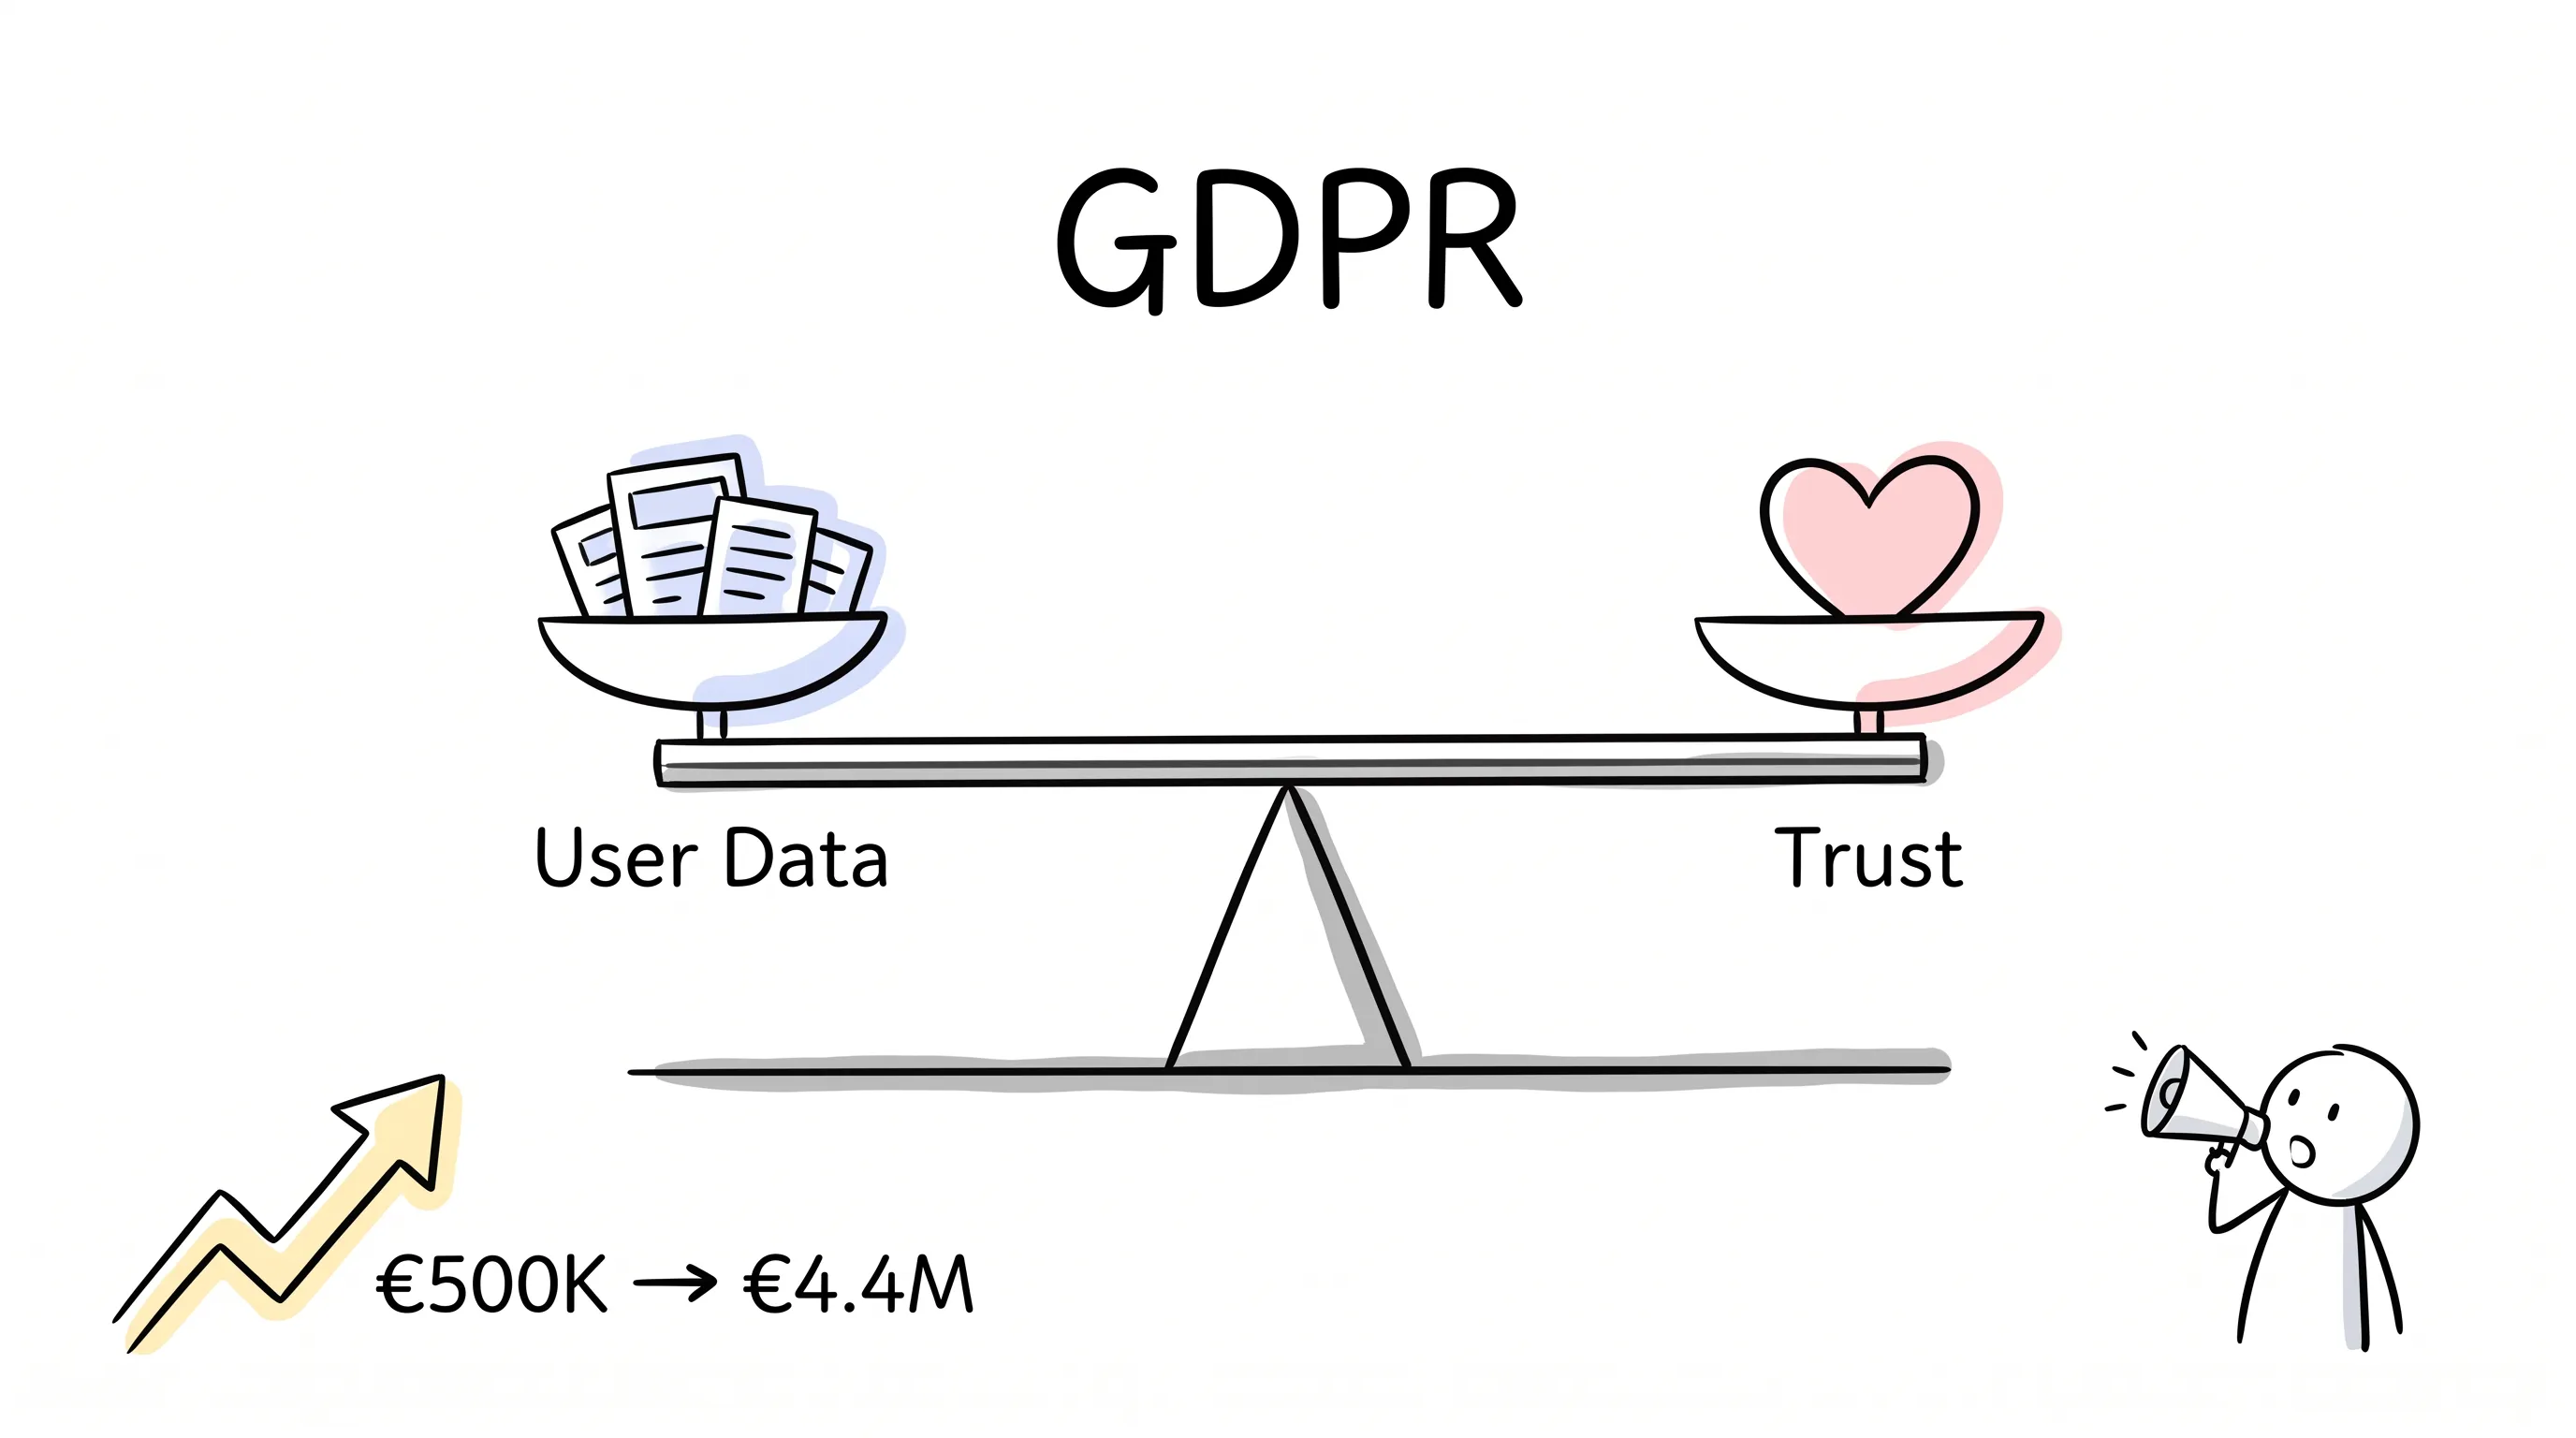
2019 年,触犯 GDPR 的公司,平均每张罚单 50 万欧元。
2023 年,这个数字变成了 440 万欧。
四年,涨了八倍多。这还只是平均数。按法规,单张罚单最高能罚到全球年营业额的 4%。对大公司来说,那是以十亿计的数字。
什么概念?就是你在社交媒体上随手收来的一个用户邮箱、一段浏览记录,处理得不对,都可能变成账单上的一行数字。
数据这东西,用得好是资产,用不好是负债。
那 GDPR 到底是个啥?它凭什么能管到你在社交媒体上做的每一条营销?今天咱们把这事讲透。
什么叫 GDPR?
什么叫 GDPR?
GDPR,全称《通用数据保护条例》,是欧盟 2018 年 5 月生效的一部法律。用大白话说就是:只要你是欧盟用户,任何公司想碰你的个人信息,都得先问你。
哪些算个人信息?你可能会说,姓名、邮箱,这我知道。
但范围比你想的大得多。
你的出生日期,算。你的 IP 地址、浏览器里那些 cookie 和追踪像素,算。你的种族、宗教、教育背景、职业,算。你的基因数据、生物识别数据、健康记录,也算。
天呐,连 cookie 都算?
对,连 cookie 都算。判断标准就一条:这些数据拼起来,能不能认出你这个人。 能,就归 GDPR 管。
这套规矩落地之后,你的上网体验就变了。以前,你在 A 网站搜了个东西,B 网站就给你推相关广告。那时候,你的数字足迹被各家共享,用来拼"用户旅程"、做重定向投放。现在,没有你的明确点头,这条路被堵死了。
举个例子。领英弹出一个"是否同意用于广告重定向"的授权框,那就是 GDPR 时代的样子:先问,再拿。
管得着我在社交媒体上干什么吗?
有人会说,我是做社交媒体营销的,公司又不在欧盟,管得着我吗?
管得着。
GDPR 管的是"数据"和"人",不问你公司在哪。只要你在收集、处理欧盟用户的数据,哪怕公司在地球另一头,也得守这个规矩。欧盟全境生效,冰岛、挪威这些欧洲经济区国家也在内。英国虽然脱欧了,但这套规则脱欧前就在那儿,脱欧后照样沿用;瑞士也有自己的近亲版本,叫 FADP。
还有个新变量:生成式 AI。品牌用 AI 工具做内容、做投放,平台拿用户行为数据去训练模型,用户的提问(prompt)里又常常夹着个人信息。这些数据怎么收、往哪儿放,监管的探照灯也照到了这里。
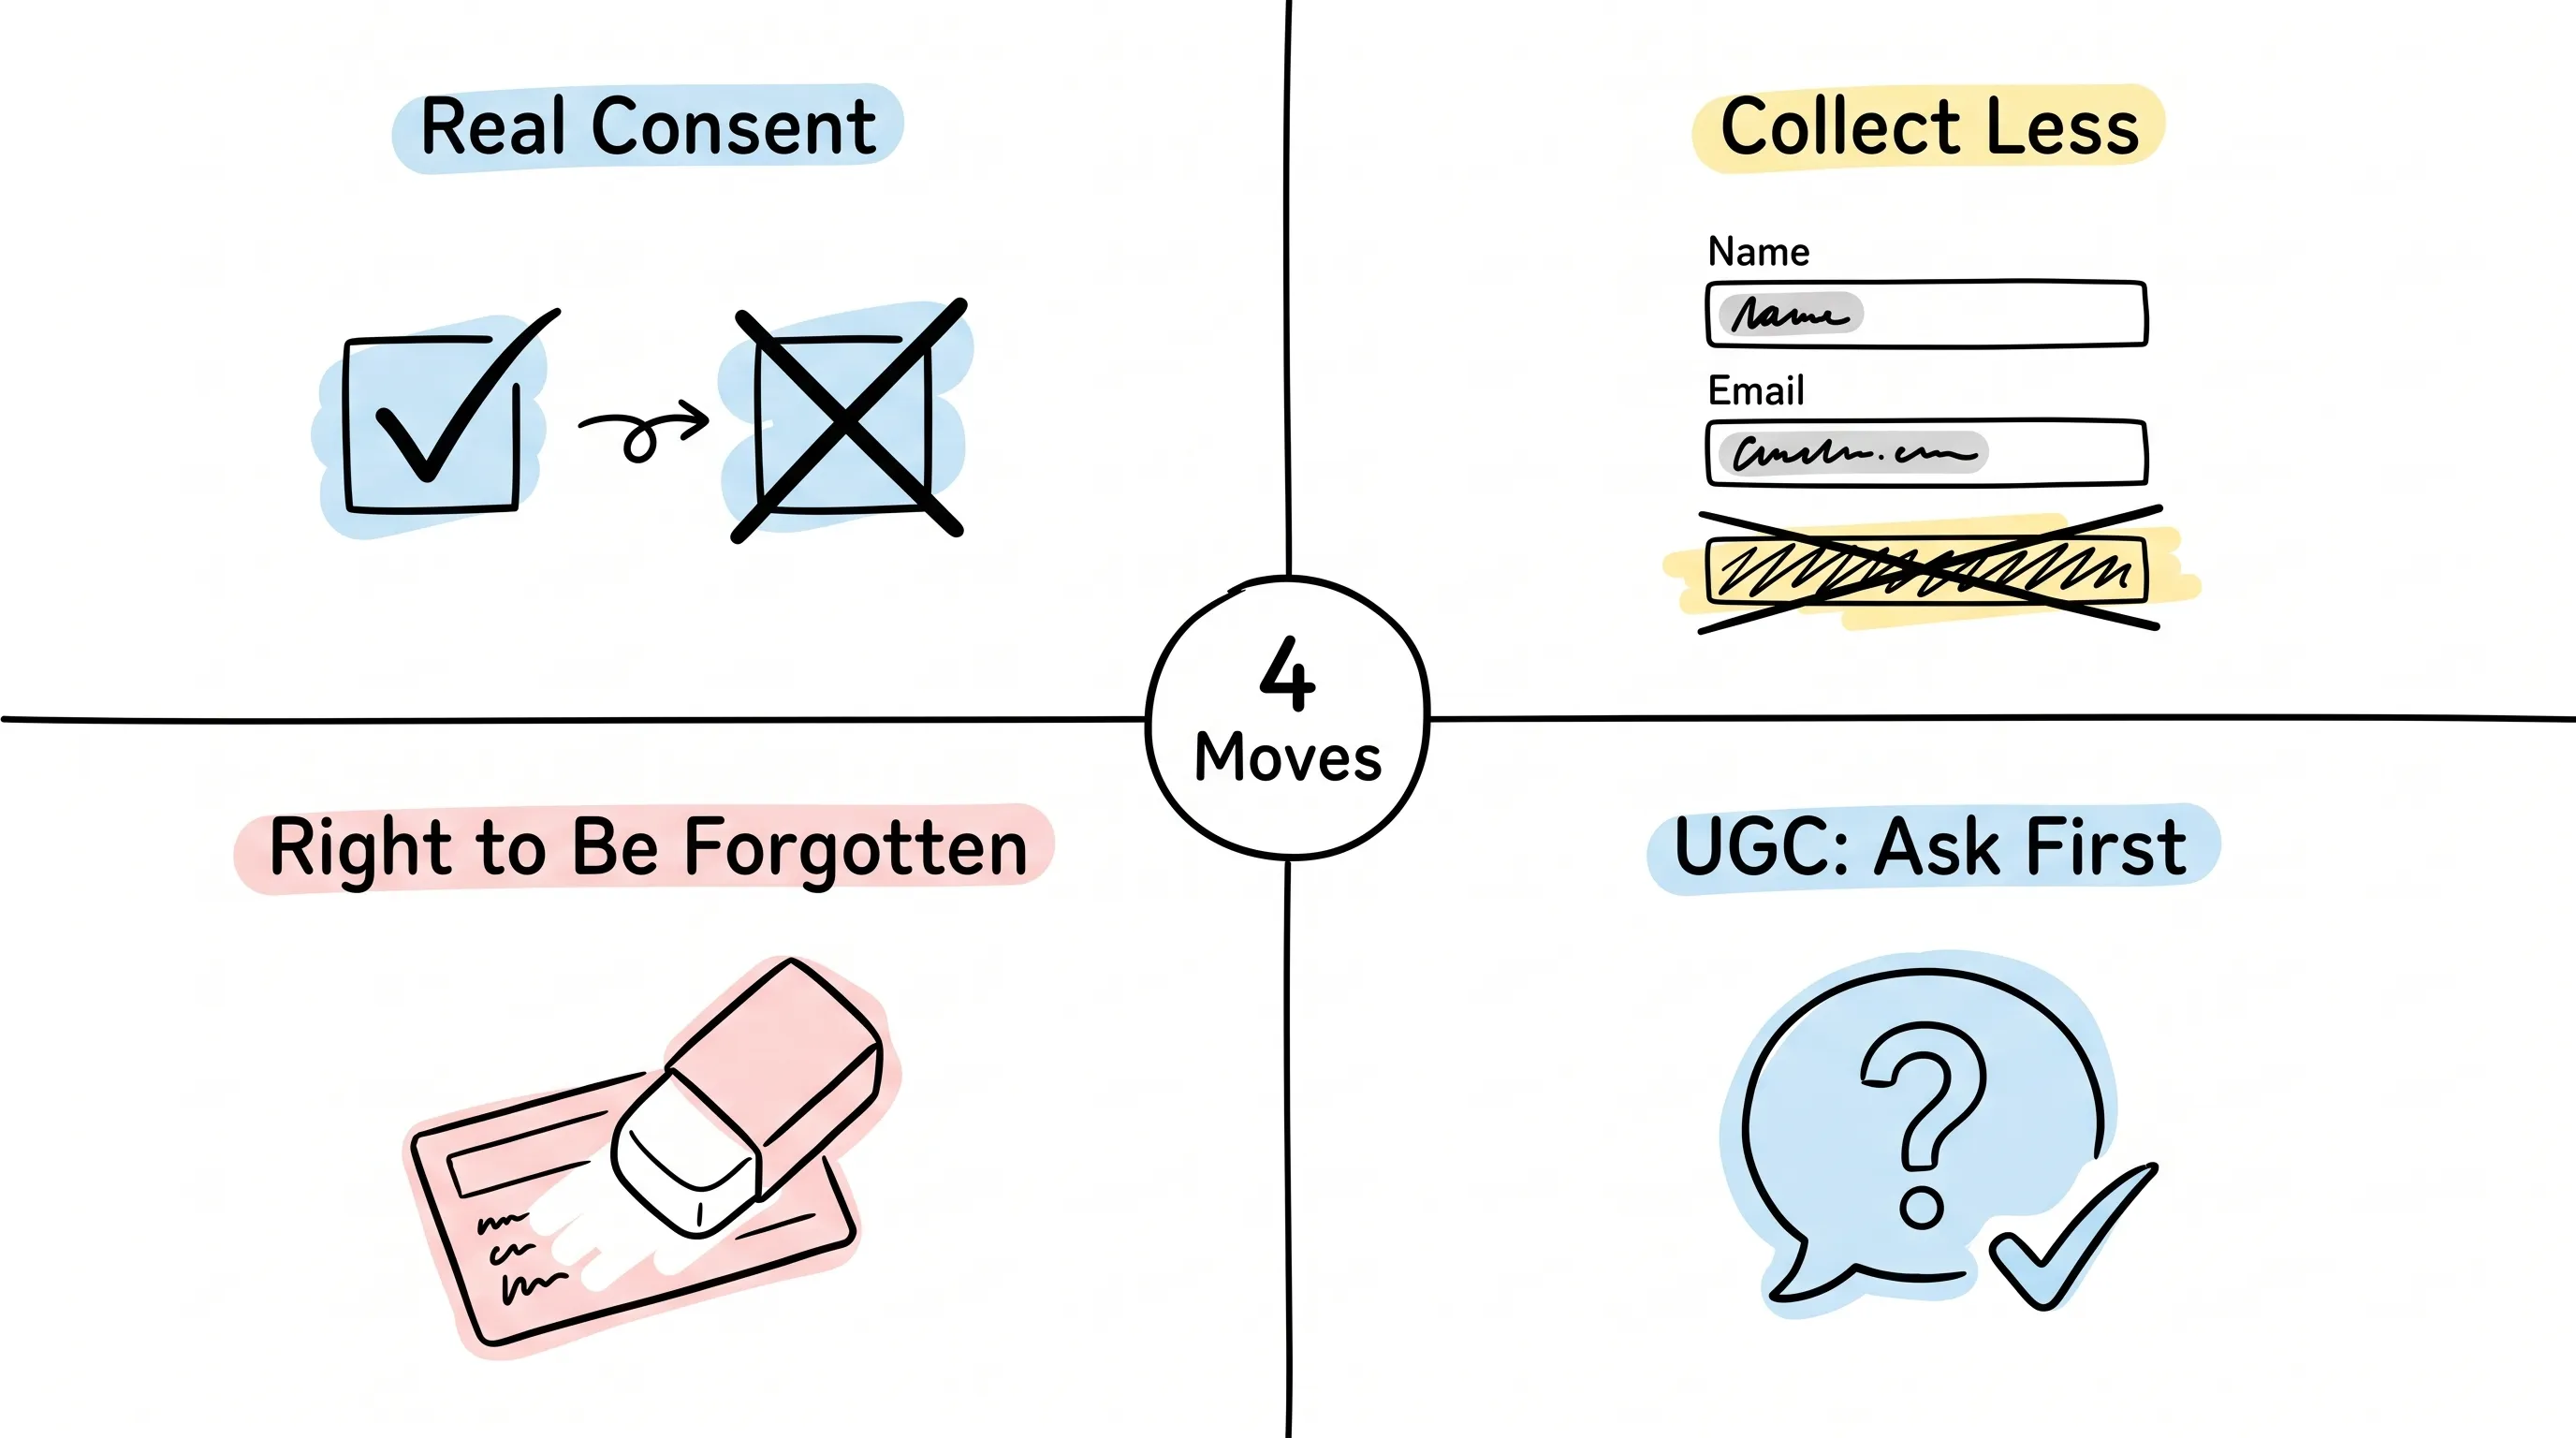
那具体管到营销的什么?我给你拆成四件事。
第一件,同意必须是真的同意。
预勾选的授权框,不行。写得云里雾里的隐私政策,不行。用户的个人信息,必须在你明明白白说清楚、用户主动点头之后,才能碰。Meta 在"用户活动跨合作广告网络共享"这件事上给出的说明,就是一个比较坦诚的示范。
这就像初次约会,意图得摆在明面上,双方才知道自己在进入什么。
第二件,能少收,就别多收。
你想想一个典型的获客表单:姓名、邮箱、出生日期、领英主页链接。
你又不是做年龄限制服务,也不是要给用户推生日祝福,你收出生日期干嘛?领英链接更敏感,等于把用户又往外暴露了一层。
GDPR 喜欢的做法是:只留姓名和邮箱。真要验证年龄,加一个"你是否年满 18"的勾选框就够了。
每加一个字段前,先问自己一句:这个信息,我是真需要,还是只是顺手想要? 答案不够响亮的,删。
第三件,用户有权让你忘了他。
用户随时可以要求你删掉他的数据。这对靠历史数据做定向、做分析的营销人来说,挺扎心的。
但你换个角度看,这其实是笔双赢的买卖。用户拿回了对自己数据的控制权;营销人被逼着放下"精准轰炸",回去老老实实打磨价值主张、讲故事、做品牌。
被遗忘权逼出来的,反而是更有创意的营销。
第四件,公开的内容,不等于你可以随便用。
有人关注了你的品牌账号,还发了一条夸你的内容。你能转发吗?
不能默认能。
"他公开夸过我们"和"他授权我们使用这条内容",是两回事。尤其现在 UGC 是公认的流量密码,太多营销人在这儿想当然踩了线。要用,就先开口要授权。
顺手的做法是走平台自带的协作机制,比如 Instagram 的合作帖(collab):对方确认了,内容才正式关联到你的账号,授权链路清清楚楚。没有这类机制的,就老老实实私信去问。
大厂是怎么接招的?
道理讲完了,看看动作快的大厂都怎么做。我给你讲 3 个。
第一个,Facebook。
GDPR 生效后,Facebook 是被盯得最紧的那一个。数据实践挨了几轮审视之后,它不得不重做隐私这套东西:把隐私设置改得更清楚,把控制权交回用户,还上线了"清除历史记录"的功能,让你能把在外部站点的活动记录一键断开。
第二个,Airbnb。
不少公司喜欢用设计上的小伎俩,把隐私设置藏得深深的。用户找不到,就当默认同意了。这种东西业内有个名字,叫暗黑模式(dark patterns)。
Airbnb 反着来。它做了一个用户友好的隐私偏好中心,数据共享怎么设、个性化广告怎么关,一目了然。它是最早把隐私设置大大方方摆上台面的品牌之一。
第三个,微软。
微软的打法是给工具。查看自己的数据、导出、删除,用户都能自己动手。同时它明确要求:凡是通过社交媒体渠道收集的数据,必须有用户的明确同意。
你看,三家动作各不相同,但底层逻辑是一样的:别跟用户的隐私较劲,把它当成赢得信任的机会。
那你该做点什么?
落到执行层面,我把该做的事归拢成几条。
定期做数据审计。把你收了什么数据、为什么收、存在哪、怎么用,全部过一遍,从获客表单到定向工具,一个角落都别漏。
别假设同意。所有数据的收集和使用,都要明说、都要拿到明确点头。用户公开发的内容,也一样。
别把宝全押在精准定向上面。定向这条路越走越窄,与其想方设法"去匿名化",不如去做场景化广告、社交销售、品牌建设。用户想买的时候,自己会举手。
管好自己人。给数据分级授权:管社媒内容发布的人,不一定需要看用户的邮箱地址。再配上培训,怎么处理数据、法规怎么解读,得让团队真的懂,而不是签个字了事。
响应用户要快。访问、删除、更正的请求,用自动化流程接住,别让用户的请求躺在邮箱里积灰。
还有两条藏在细节里:隐私政策别塞进小字里;数据别囤过保质期,用户不再互动的联系人,定期从 CRM 和营销自动化工具里清出去。
把用户隐私当负担的公司,早晚要交学费;把它当资产的公司,在悄悄攒信任。
苹果已经把隐私做成了主打卖点。这件事,值得每个营销人琢磨。
最后,说两句
社交媒体营销,表面上拼的是内容、是节奏;往深一层看,拼的是用户敢不敢把数据交给你。
GDPR 与其说是一道墙,不如说是一杆秤。
回到开头那 440 万欧元。它罚的从来不是"用了数据的人",罚的是"把用户当流量的人"。
祝你永远不用交这笔学费。
继续阅读
相关文章

跨境生意,是时候换一套 AI 工具箱了
一篇 learn 类文章,讲解跨境电商卖家如何用 AI 工具应对语言、法规、物流、支付与欺诈五道坎,梳理翻译、库存、客服、营销、风控五格工具箱与五步上手路径,并提示转化率、CLV 等指标和过度依赖 AI 的风险。

社交媒体营销的脏活累活,正在被 AI 一件件接管
本文介绍 AI 在社交媒体营销中可承担的四类工作:受众数据分析、文案与设计创作、广告定向与创意测试、垃圾内容过滤,并提醒内容判断和数据安全仍需人工把关。

AI 都这么能干了,你的社媒营销还在纯靠人肉?
本文将 18 款常用 AI 工具按用途分为六类,覆盖用户洞察、内容生产、内容排期、评论私信、广告投放和视觉制作,并讨论个性化、趋势预测与虚拟网红等趋势。